Därför måste en säkerhetskopia vara skyddad
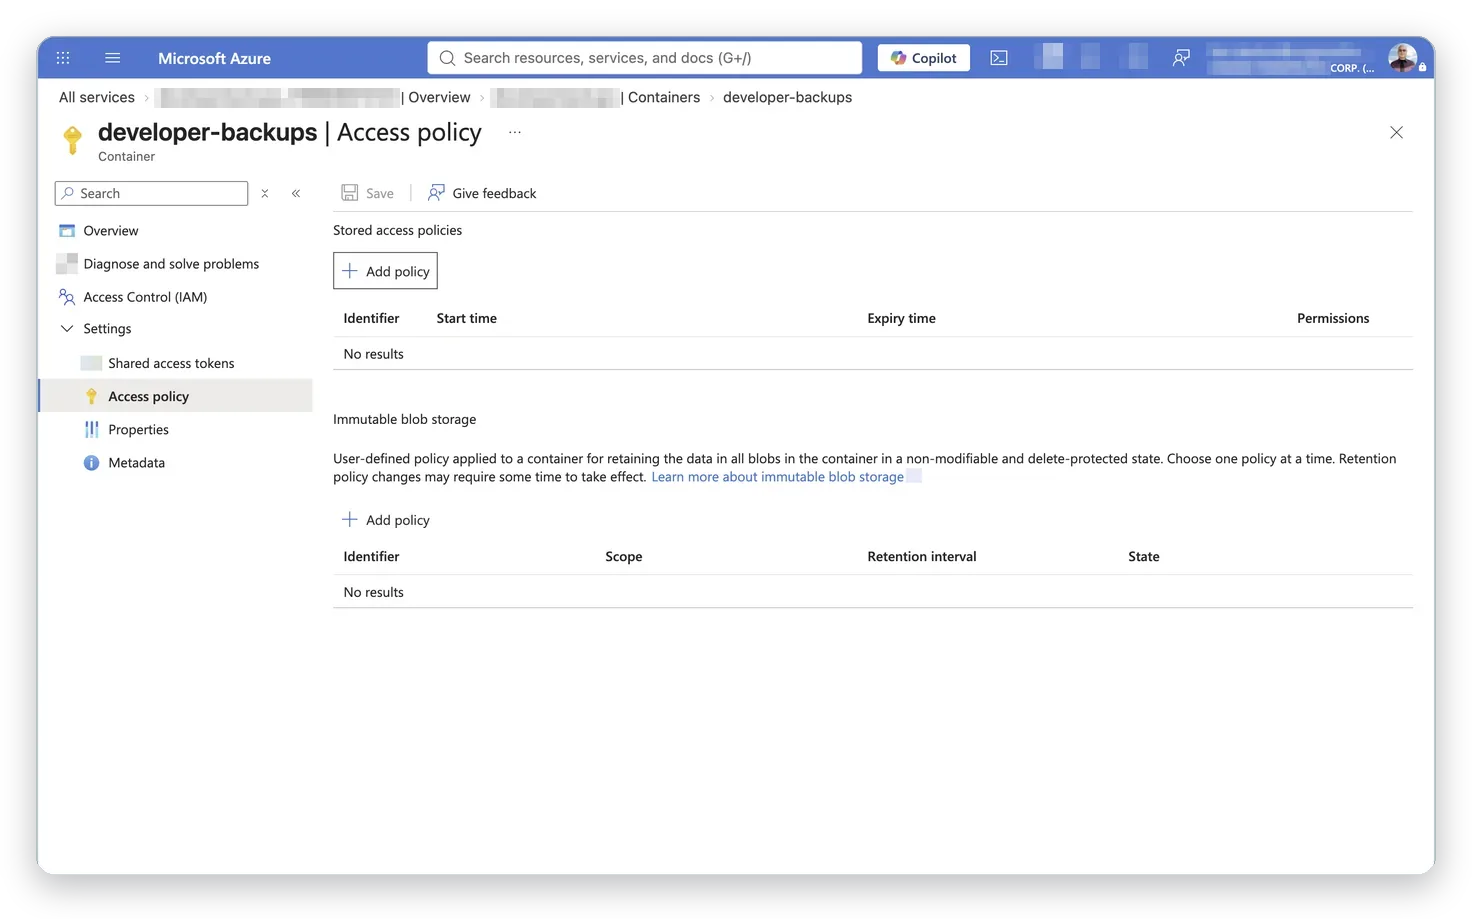
En säkerhetskopia som en angripare kan radera är ingen säkerhetskopia. Modern ransomware letar aktivt efter backuper och försöker kryptera eller ta bort dem innan den slår till mot själva verksamheten, och därmed tas den sista utvägen bort. Därför använder vi oföränderlig lagring i Azure Blob Storage när vi bygger backuplösningar. Business IT Support hjälper företag att införa och driva sådana lösningar, från planering till övervakning. Oföränderlig lagring fungerar enligt principen WORM, write once, read many: när ett objekt har skrivits kan det inte ändras eller tas bort under en bestämd tid, inte ens av en administratör med högsta behörighet. Det innebär att även om en angripare tar över ett administratörskonto går kopiorna inte att förstöra. För ett företag är det skillnaden mellan att kunna återställa verksamheten på några timmar och att stå utan data. Skyddet kostar ofta lite jämfört med värdet av det som skyddas, och därför är det en av de mest lönsamma säkerhetsåtgärderna man kan göra. Dessutom ställer allt fler försäkringsbolag och kunder krav på att företag kan visa att deras säkerhetskopior är skyddade mot manipulation.
Tidsbaserad lagring och juridisk spärr
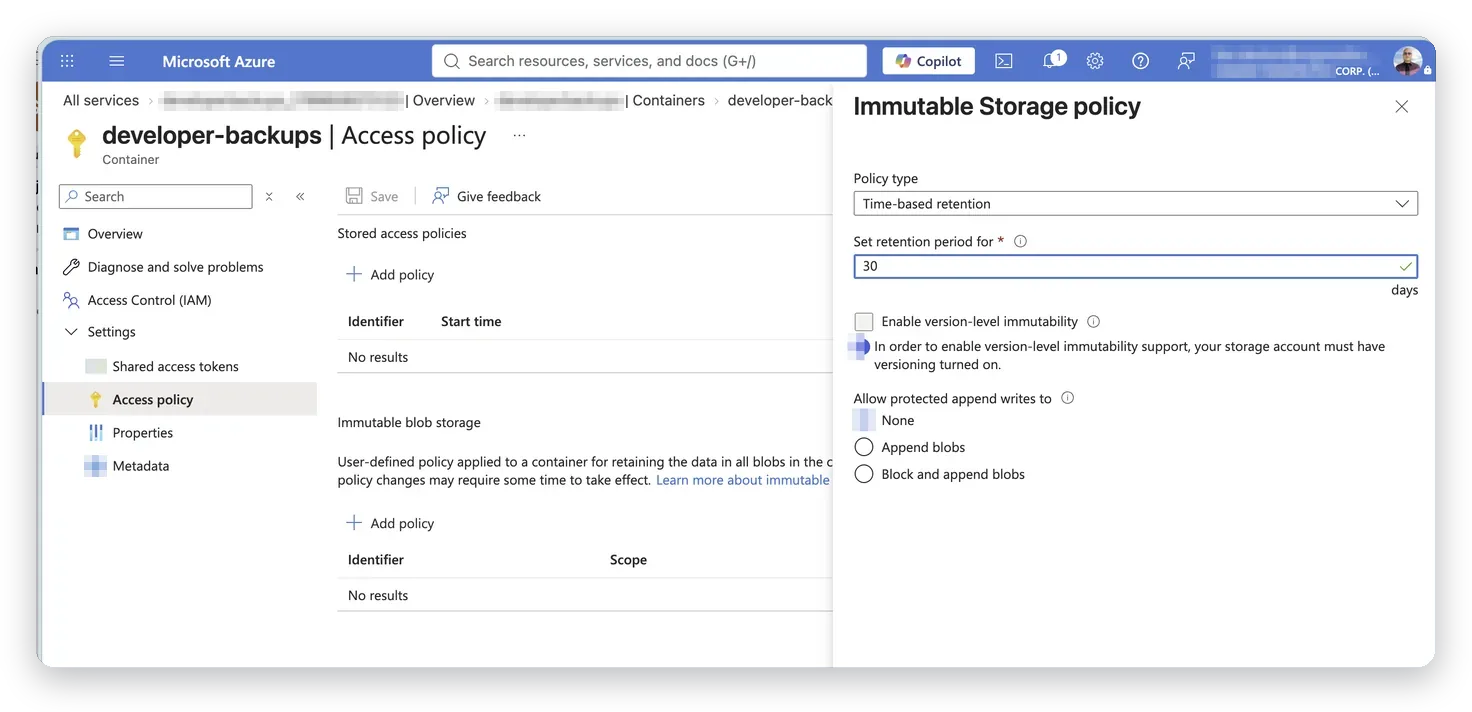
Azure erbjuder två skyddsmekanismer. Tidsbaserad lagring låser data under ett angivet antal dagar, och under den tiden kan objekten läsas men varken ändras eller raderas. När tiden gått ut kan de tas bort enligt vanliga rutiner. Juridisk spärr, legal hold, låser i stället data tills spärren tas bort, vilket kan vara användbart vid en utredning eller tvist. Policyn kan sättas på en hel container eller på versionsnivå, och en låst policy kan inte kortas, vilket gör beslutet viktigt. Därför bestämmer vi först hur länge kopiorna måste sparas, utifrån affärsbehov och lagkrav, och väljer därefter policy. Vi dokumenterar vem som får göra vad, och vi testar hur policyn beter sig innan den låses. Dessutom kombinerar vi med versionshantering, så att äldre versioner finns kvar om en fil ändras. Genom att planera noga undviker ni att binda upp mer lagring än nödvändigt, samtidigt som ni får det skydd som verksamheten faktiskt behöver för att kunna återhämta sig.
Kompletterande skydd och redundans
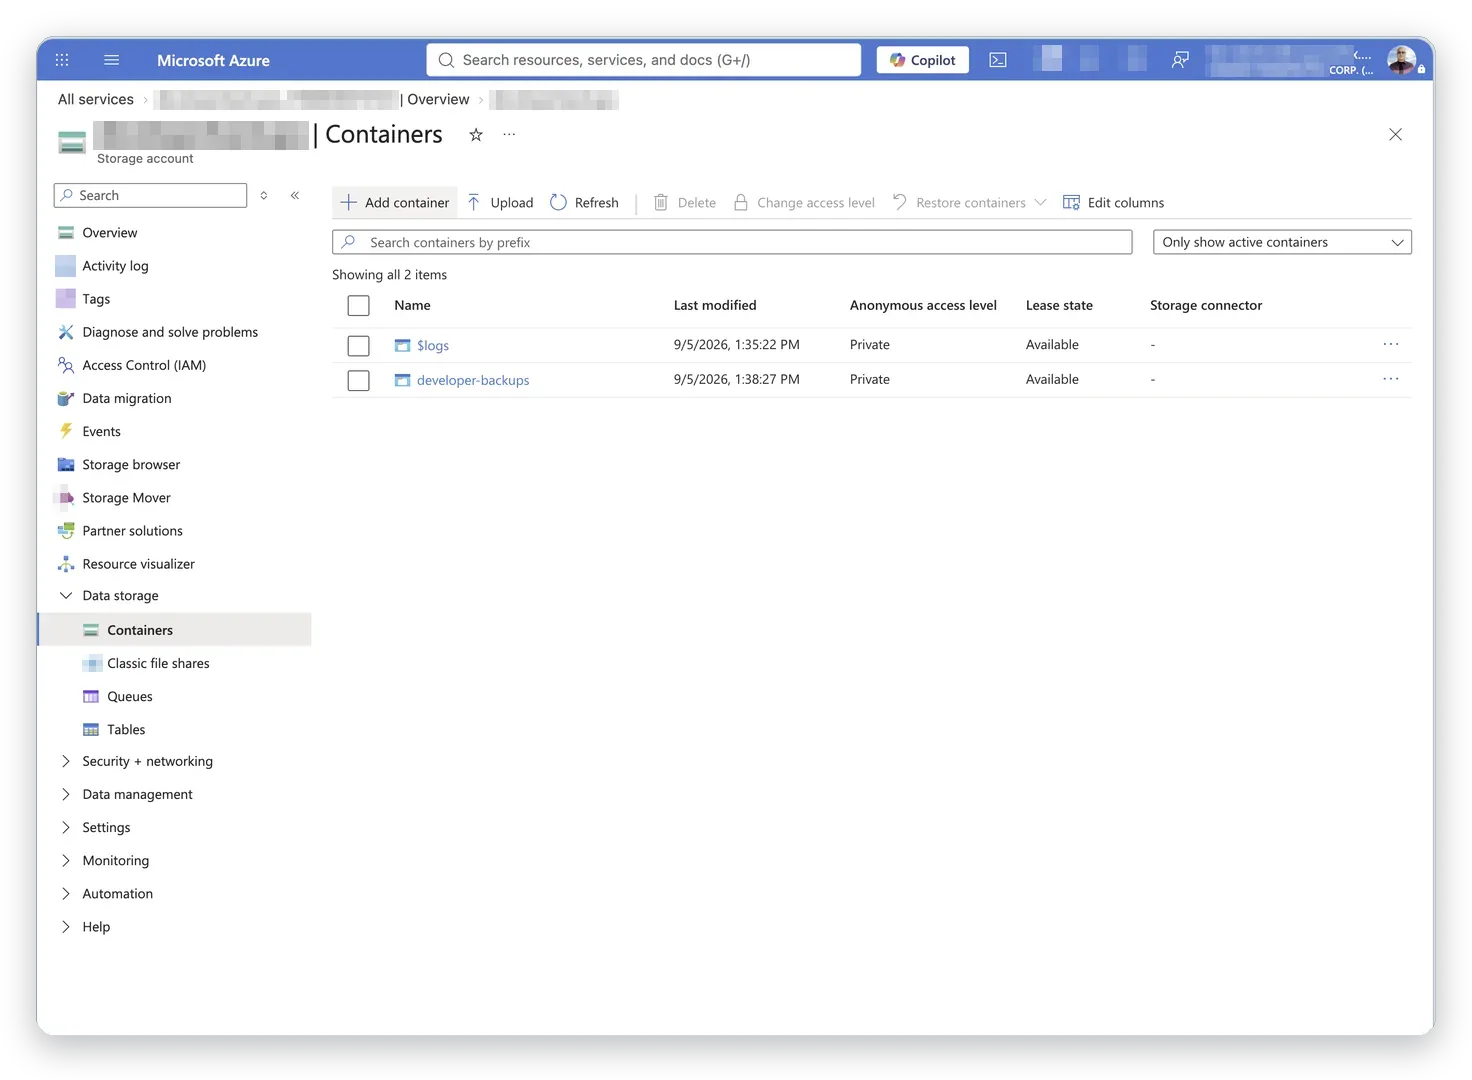
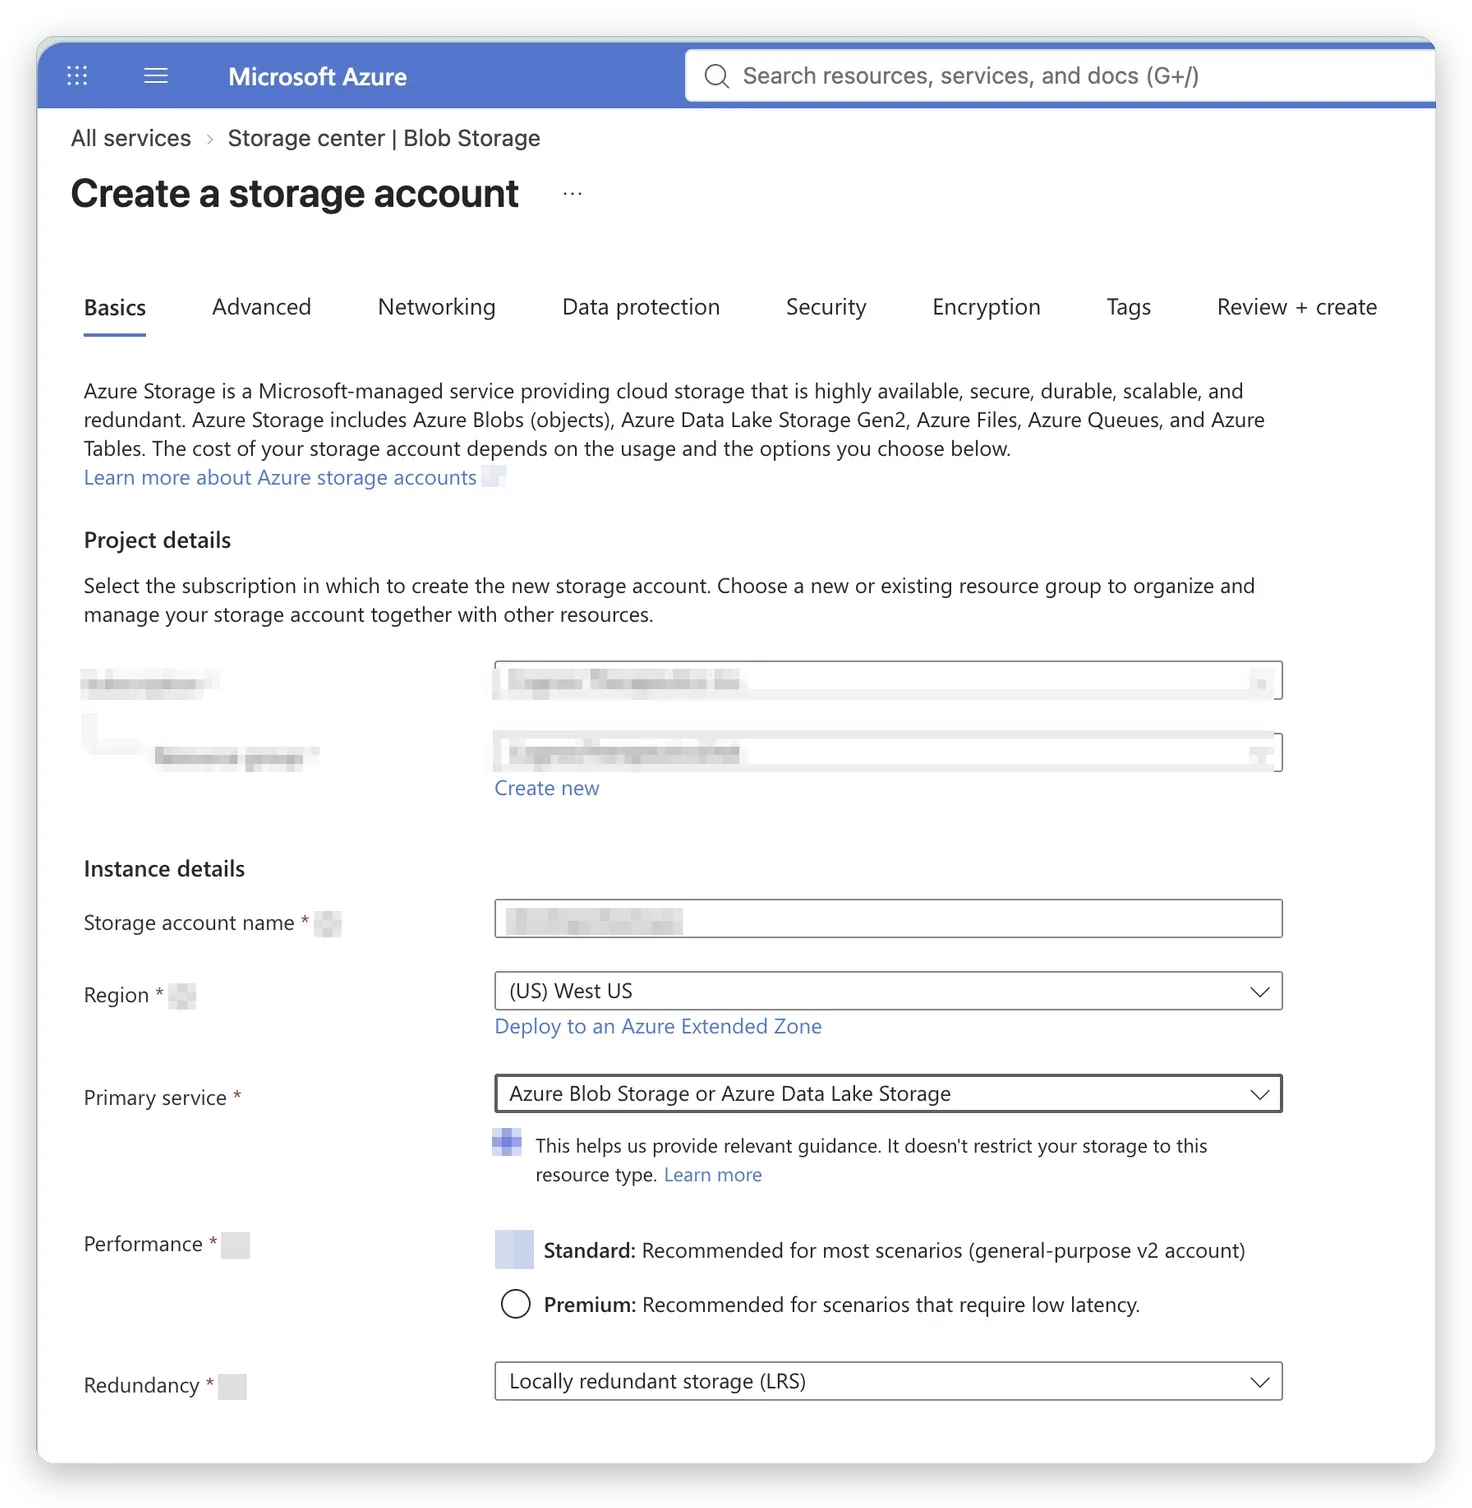
Oföränderlig lagring är starkast när den kombineras med andra skydd. Mjuk radering, soft delete, för blobbar och containrar ger en möjlighet att återställa sådant som raderats av misstag. Åtkomstnivåerna hot, cool och archive låter oss hålla kostnaden nere genom att flytta äldre kopior till billigare lagring. Redundans, till exempel lokalt, zonbaserat eller geografiskt, avgör hur väl data överlever ett haveri i ett datacenter, och valet ska passa verksamhetens krav och budget. Dessutom begränsar vi åtkomsten med roller och nätverksregler, och vi använder helst identitetsbaserad inloggning i stället för kontonycklar. Åtkomst loggas, så att ovanliga händelser kan upptäckas. Vi rekommenderar också att minst en kopia ligger utanför den miljö som kan komprometteras, eftersom ett intrång i ett system aldrig ska kunna nå alla kopior. Tillsammans ger dessa åtgärder en backuplösning som både är motståndskraftig och kostnadseffektiv, och som går att förklara för en revisor eller för ledningen när den frågar hur ni skyddar viktiga data.
Test av återställning och drift
En backup är inte klar förrän återställningen har prövats. Vi testar därför regelbundet att data faktiskt går att läsa tillbaka, både enskilda filer och hela uppsättningar, och vi mäter hur lång tid det tar. Resultatet dokumenteras, så att ni vet vad ni kan förvänta er om det skulle behövas. Vi övervakar även att säkerhetskopieringen körs enligt schema och att larm skickas om den misslyckas, eftersom en tyst felande backup är en av de vanligaste orsakerna till dataförlust. Kostnader följs upp, så att lagringen inte växer okontrollerat, och policyer ses över när verksamheten förändras. Om ni använder Storage Explorer eller AzCopy för att flytta data sätter vi upp det på ett kontrollerat sätt, med begränsade behörigheter. På så sätt blir backupen en fungerande del av driften och inte ett projekt som glöms bort. Ni får en trygghet i att kopiorna finns, att de är skyddade och att vi vet hur de ska användas den dag ni behöver dem. Det är den kontrollen som gör skillnaden mellan en backup på papperet och en som faktiskt fungerar när verksamheten är beroende av den.
Kontakta Datorkirurgen AB om molnbackup
Är era säkerhetskopior verkligen skyddade? Business IT Support, en del av Datorkirurgen AB, bygger och driftar molnbackup med Azure Blob Storage åt företag i hela Sverige. Vi börjar med en genomgång av vad som ska skyddas, hur länge det ska sparas och vad som gäller för er bransch. Därefter föreslår vi en lösning med oföränderlig lagring, rätt redundans och rätt åtkomststyrning, och vi genomför den kontrollerat. Vi flyttar data, testar återställning och dokumenterar resultatet. Efter införandet övervakar vi säkerhetskopieringen och följer upp kostnader och behörigheter. Om ni redan har en Azure-miljö kan vi granska den och rätta brister. Eftersom vi arbetar med servrar, nätverk och IT-säkerhet ser vi till att backupen fungerar tillsammans med resten av era system. Kontakta oss så tar vi fram en plan som visar vad som behöver göras, vad det kostar och hur ni kan komma igång med ett skydd som håller även när det värsta har hänt.
Vanliga supportfrågor
Frågor om oföränderlig lagring
- Vad är oföränderlig lagring i Azure?
- Vad betyder WORM-lagring?
- Hur aktiverar man immutable storage i Azure Blob?
- Vad är tidsbaserad retention i Azure?
- Vad är legal hold i Azure Storage?
- Kan en administratör radera låsta data?
- Vad är en låst policy i Azure?
- Vad är skillnaden mellan container- och versionsnivå?
- Vad kostar oföränderlig lagring?
- Vilka krav ställs på lagringskontot?
Frågor om ransomware och backup
- Hur skyddar man backup mot ransomware?
- Kan ransomware radera molnbackup?
- Hur många kopior ska man ha av sina data?
- Vad är 3-2-1-regeln för backup?
- Vad är en offline-backup?
- Hur snabbt kan man återställa efter ransomware?
- Hur testar man att en backup fungerar?
- Vad är RPO och RTO?
- Hur länge ska man spara säkerhetskopior?
- Hur säkerhetskopierar man en filserver till Azure?
Frågor om Azure och support
- Vad är Azure Blob Storage?
- Vad är mjuk radering i Azure Storage?
- Vad är versionshantering i Azure Blob?
- Vad är åtkomstnivåerna hot, cool och archive?
- Vad är skillnaden mellan LRS, ZRS och GRS?
- Hur övervakar man Azure-backup?
- Hur minskar man kostnaden för Azure-lagring?
- Kan ni sätta upp molnbackup åt oss?
- Hjälper ni med återställning efter dataförlust?
- Hur kontaktar jag er om molnbackup?
[dk_natverk compact=”1″]