Två sätt att ge åtkomst i Azure
Ett läckt SAS-token eller en alltför generös roll är en vanlig orsak till dataläckor i molnet. I Azure finns två huvudsakliga sätt att ge åtkomst till lagrade data. Det första är rollbaserad åtkomstkontroll, RBAC, där användare och tjänster får roller via Microsoft Entra ID, till exempel Storage Blob Data Reader för läsning eller Storage Blob Data Contributor för skrivning. Det andra är SAS, Shared Access Signature, en länk med en signatur som ger tidsbegränsad åtkomst till en viss resurs, utan att mottagaren behöver ett eget konto. Båda har sin plats, men de bör användas med olika syften. RBAC passar fast personal och system, eftersom åtkomsten kopplas till en identitet som går att spåra och stänga av. SAS passar tillfälliga behov, till exempel när en extern part ska få ladda upp en fil. Business IT Support granskar och rättar åtkomstkontrollen i Azure, så att ni ger rätt behörighet till rätt person under rätt tid, och så att ni vet vem som kan nå vad i er miljö. Genom att dokumentera valet för varje åtkomst blir det enklare att förklara och försvara i efterhand.
Så använder vi SAS på ett säkert sätt
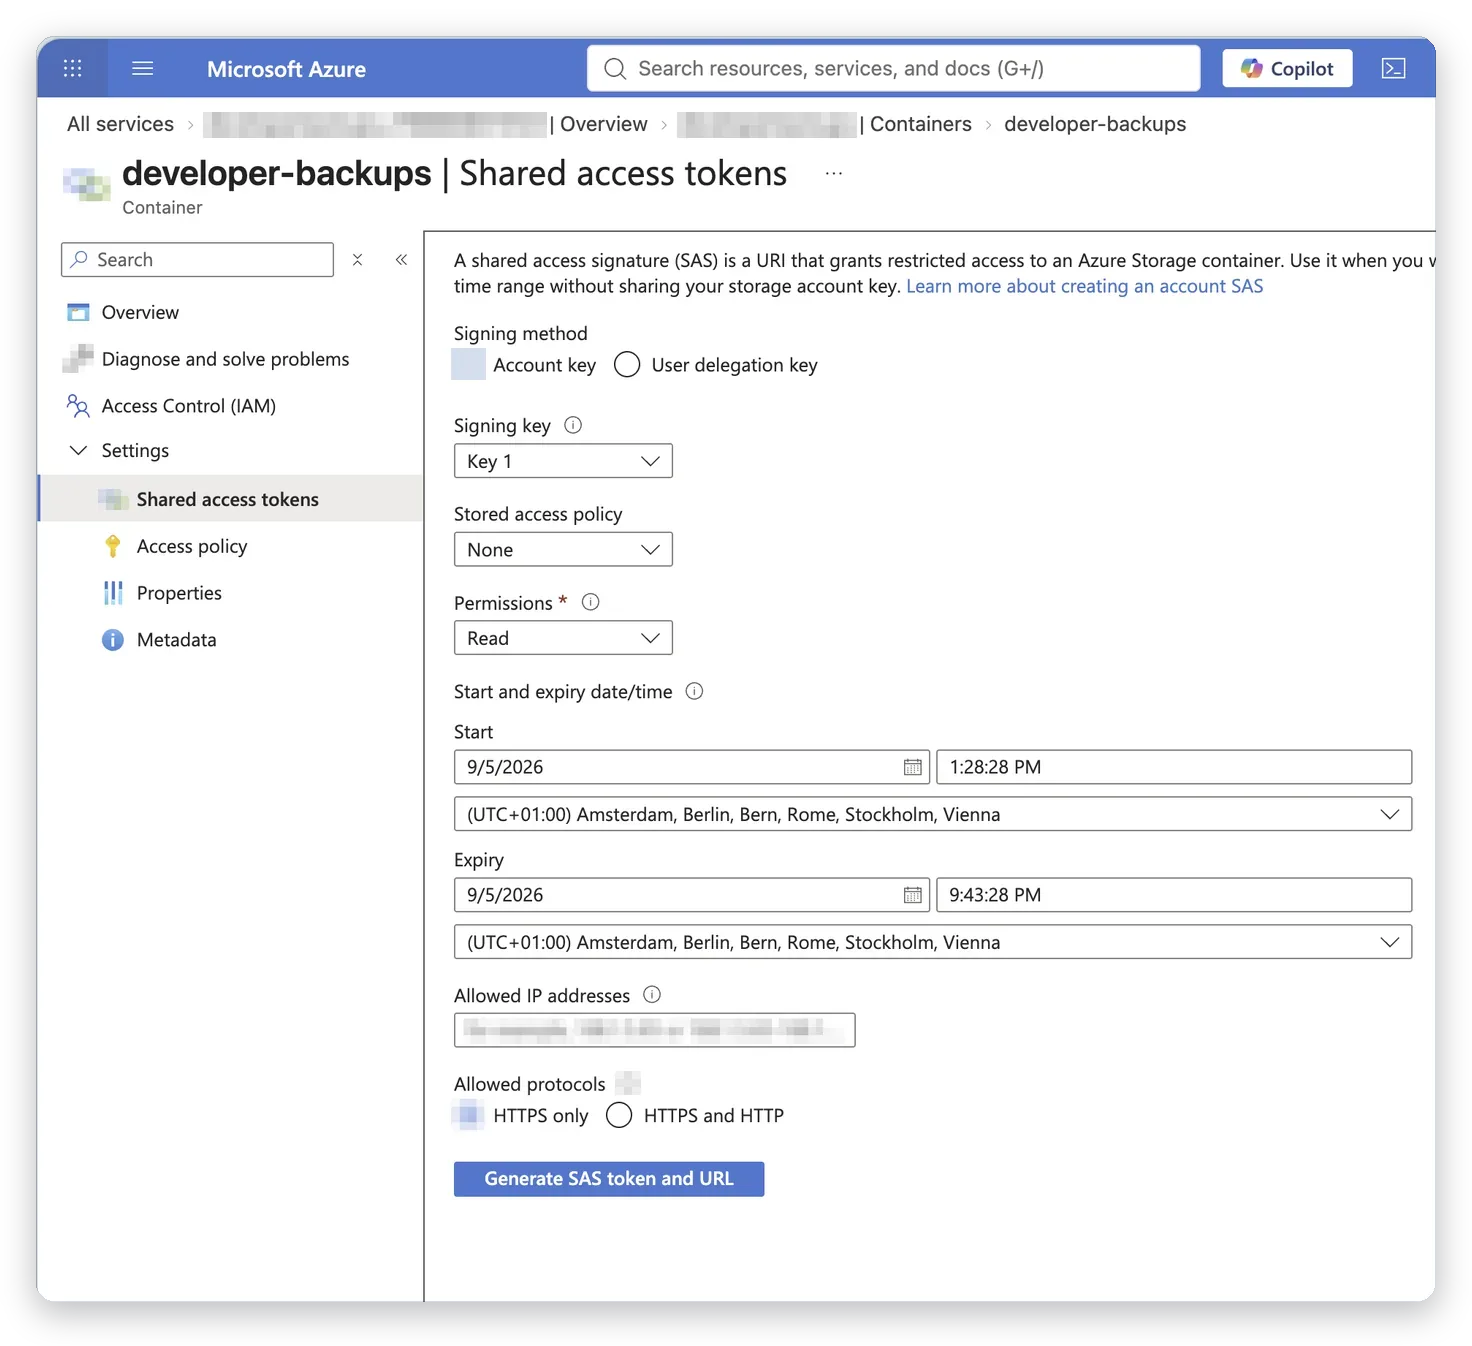
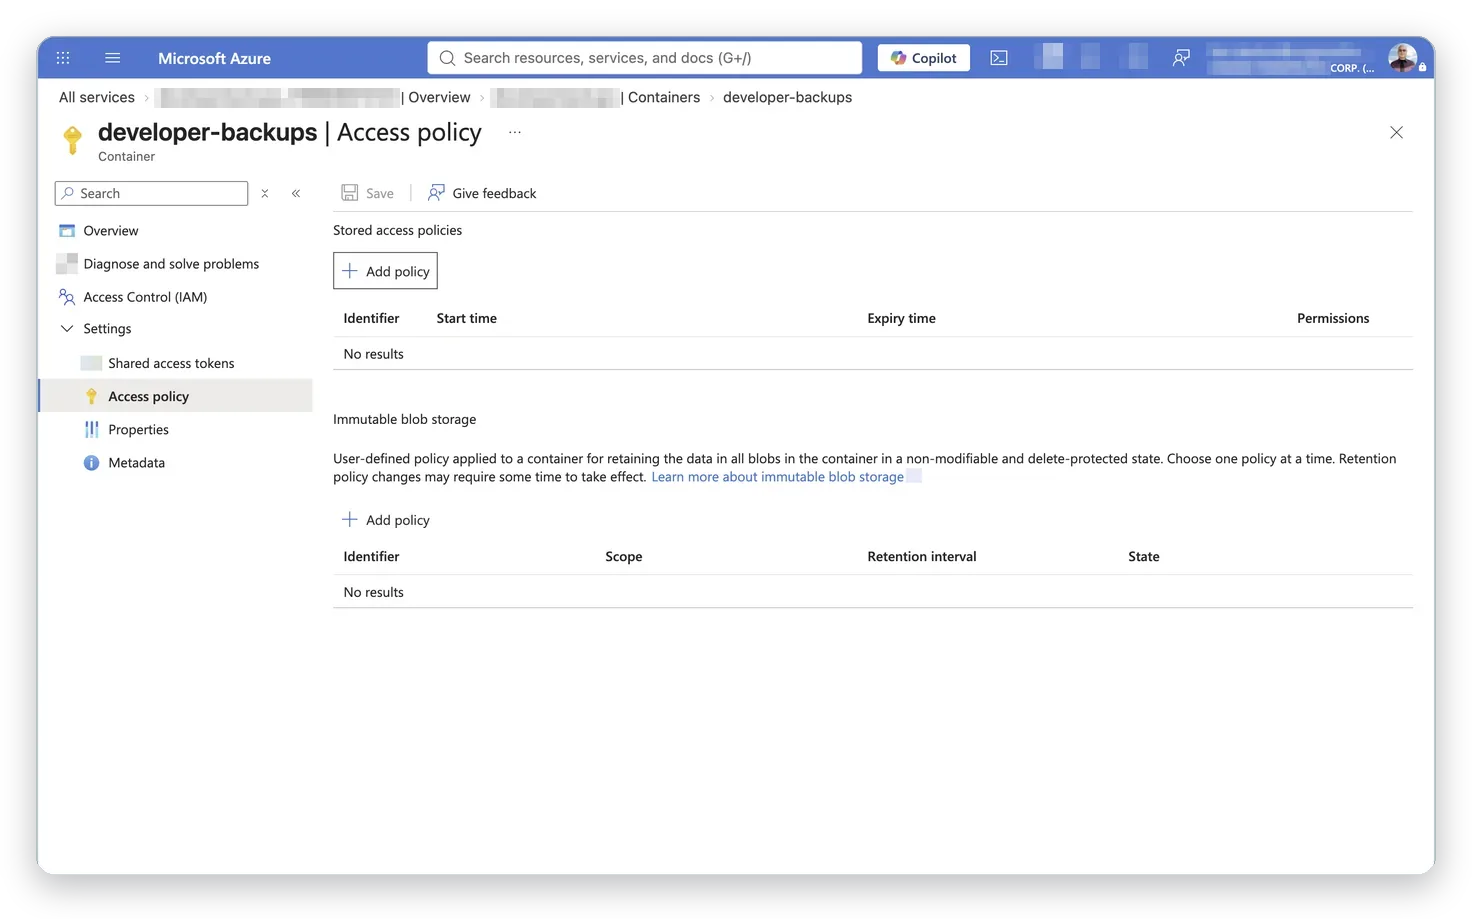
Ett SAS-token är i praktiken ett lösenord i form av en länk, och den som har länken har åtkomsten. Därför behandlar vi dem försiktigt. Vi sätter kortast möjliga giltighetstid, ger minsta möjliga behörighet, till exempel bara läsning, och kräver HTTPS. Där det är möjligt begränsar vi även åtkomsten till en viss IP-adress. Vi föredrar user delegation SAS, som signeras med en Entra-identitet i stället för kontots nyckel, eftersom den är säkrare och går att spåra till en användare. För återkallning använder vi lagrade åtkomstpolicyer, så att en token kan dras tillbaka utan att kontonyckeln behöver bytas. Utan policy går det bara att ogiltigförklara en kontosignerad SAS genom att rotera nyckeln, vilket påverkar alla som använder den. Dessutom dokumenterar vi vilka token som delats ut, till vem och för vilket ändamål. Genom denna ordning minskar risken att en glömd länk ger obehöriga tillgång långt efter att behovet har upphört, och ni kan visa att åtkomsten hanteras på ett kontrollerat sätt.
Granska rolltilldelningar och behörigheter
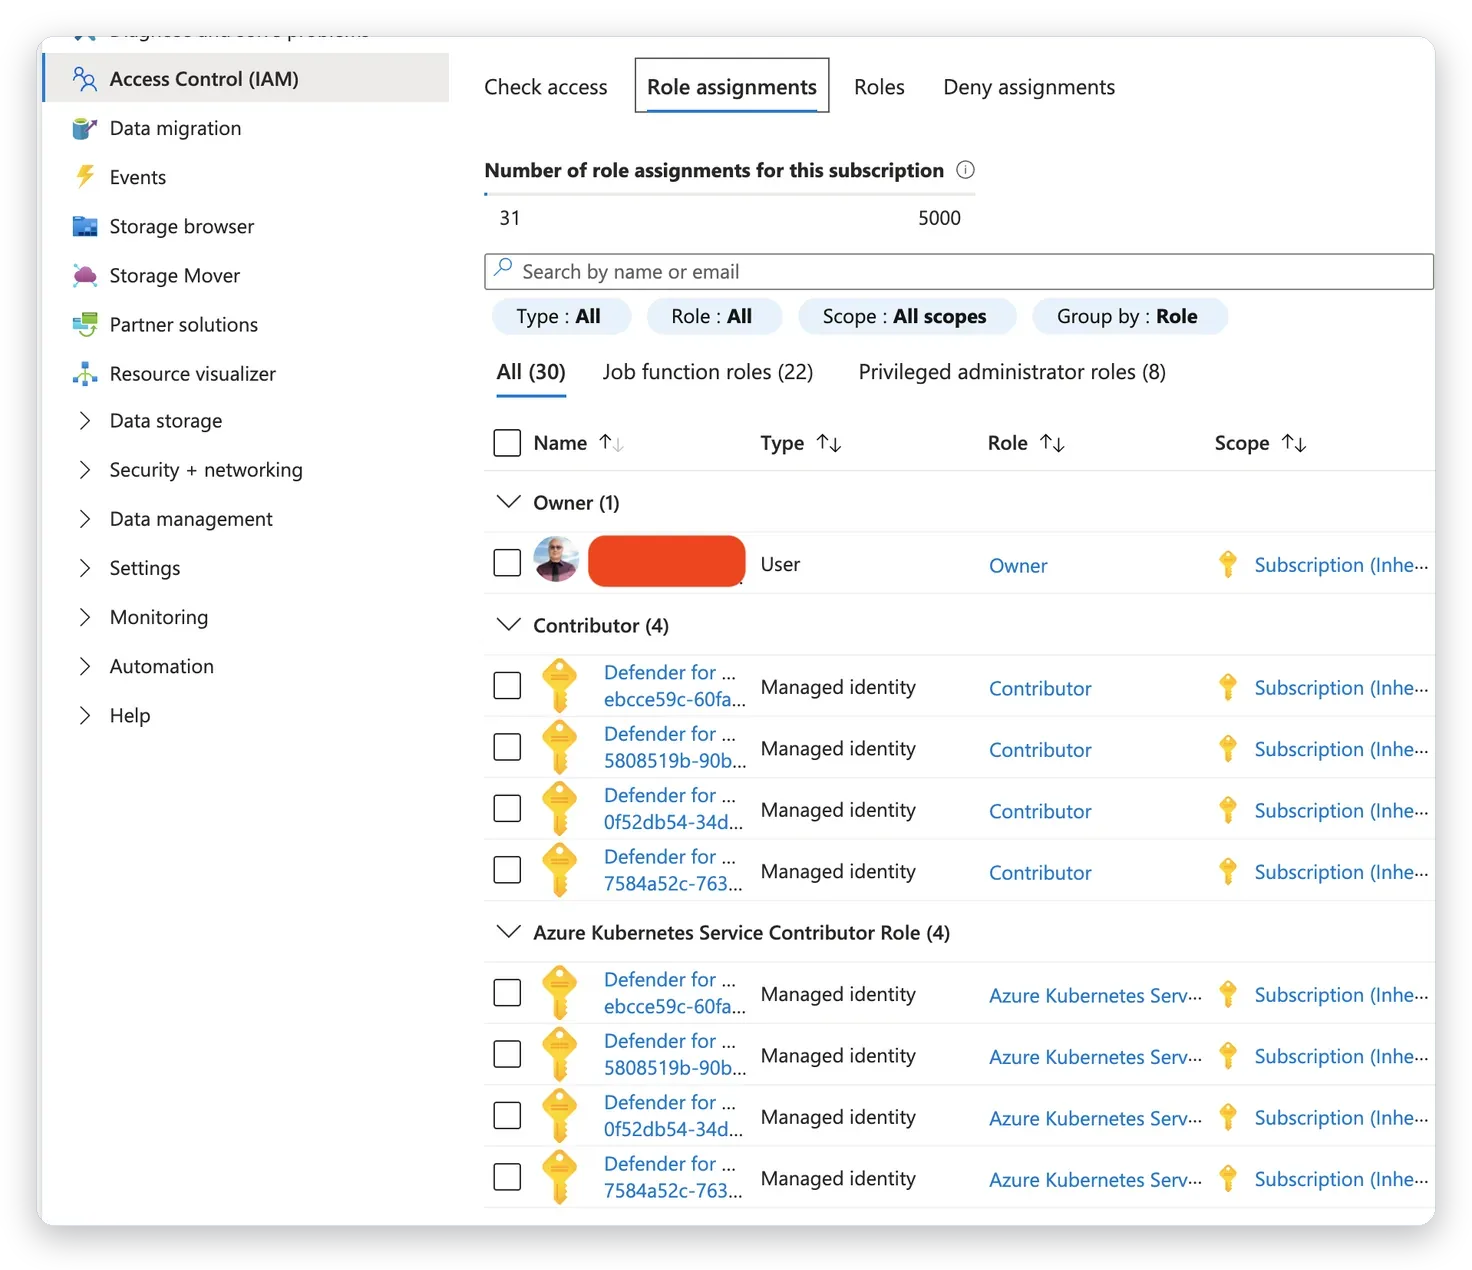
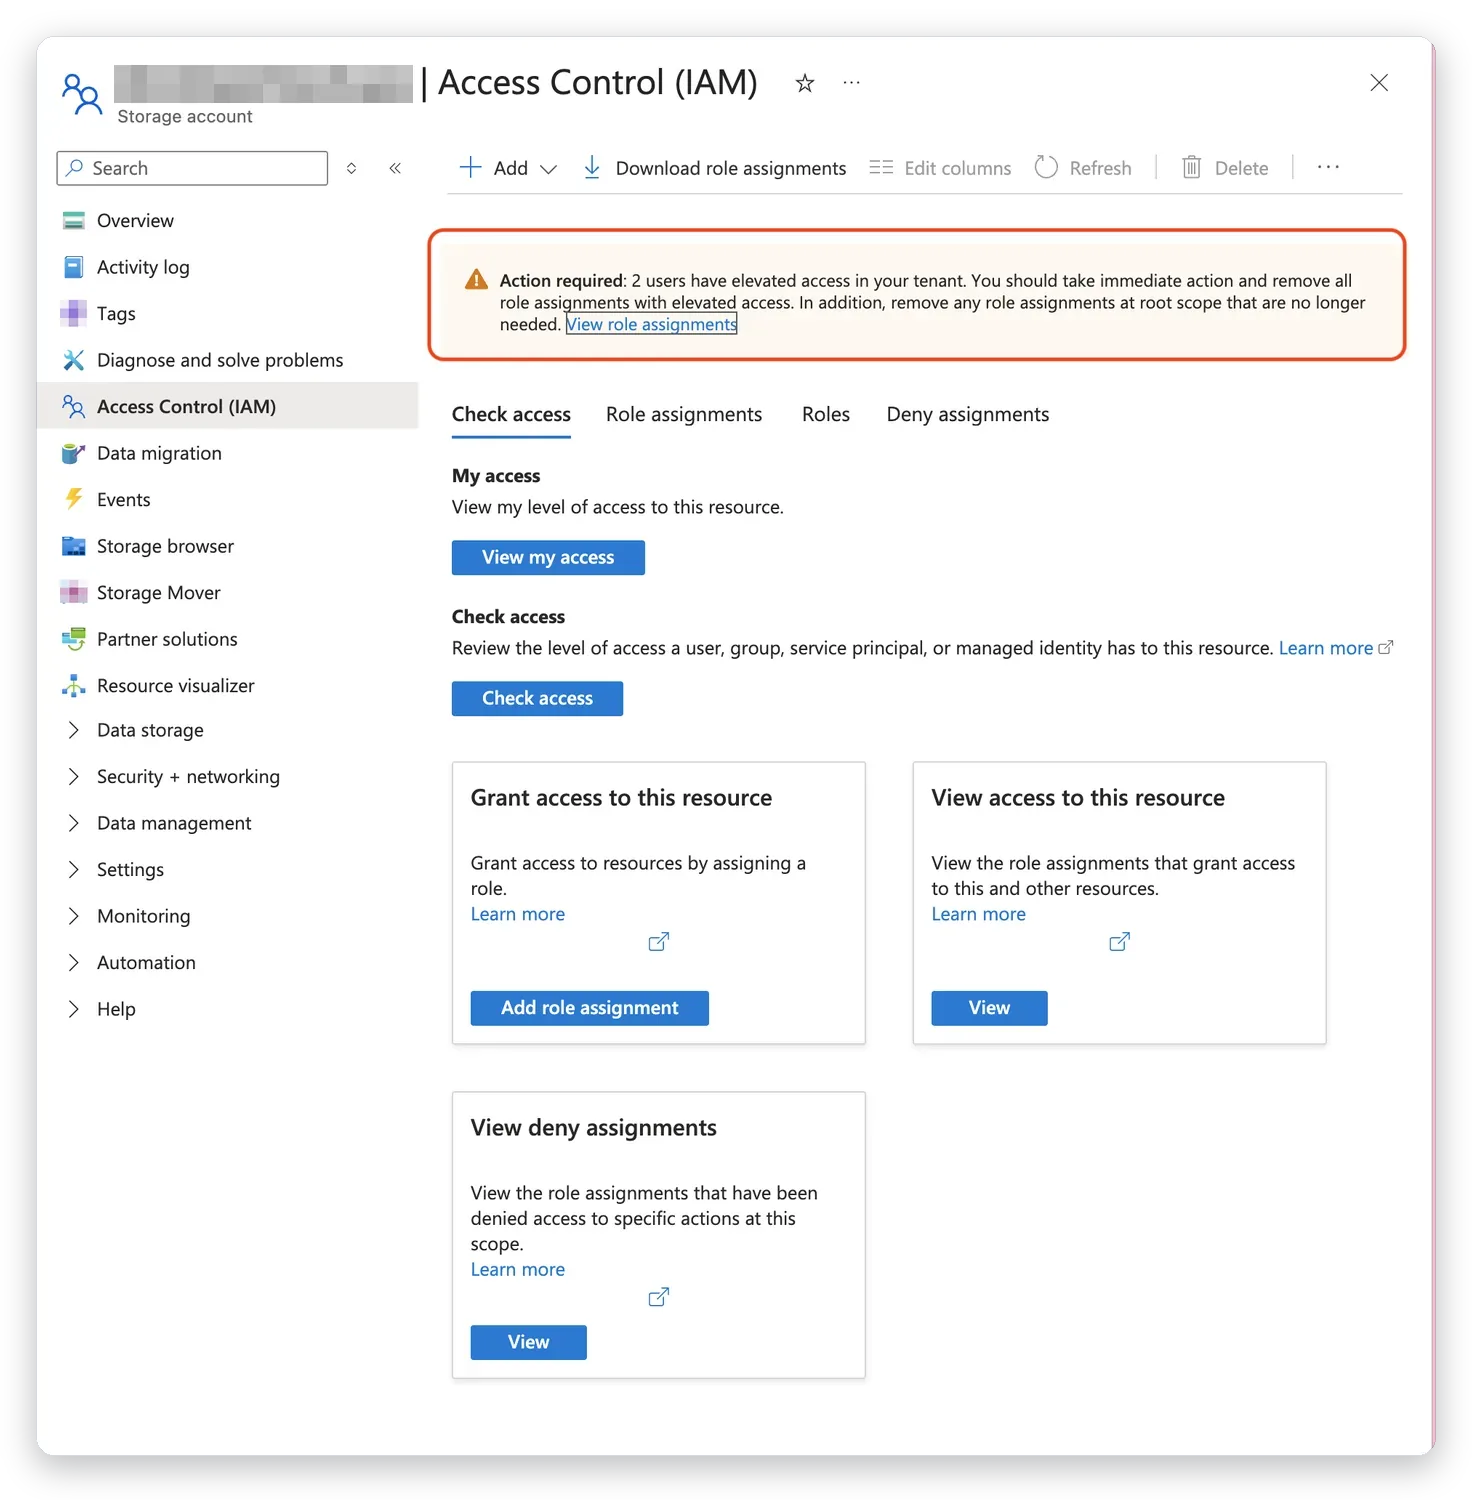
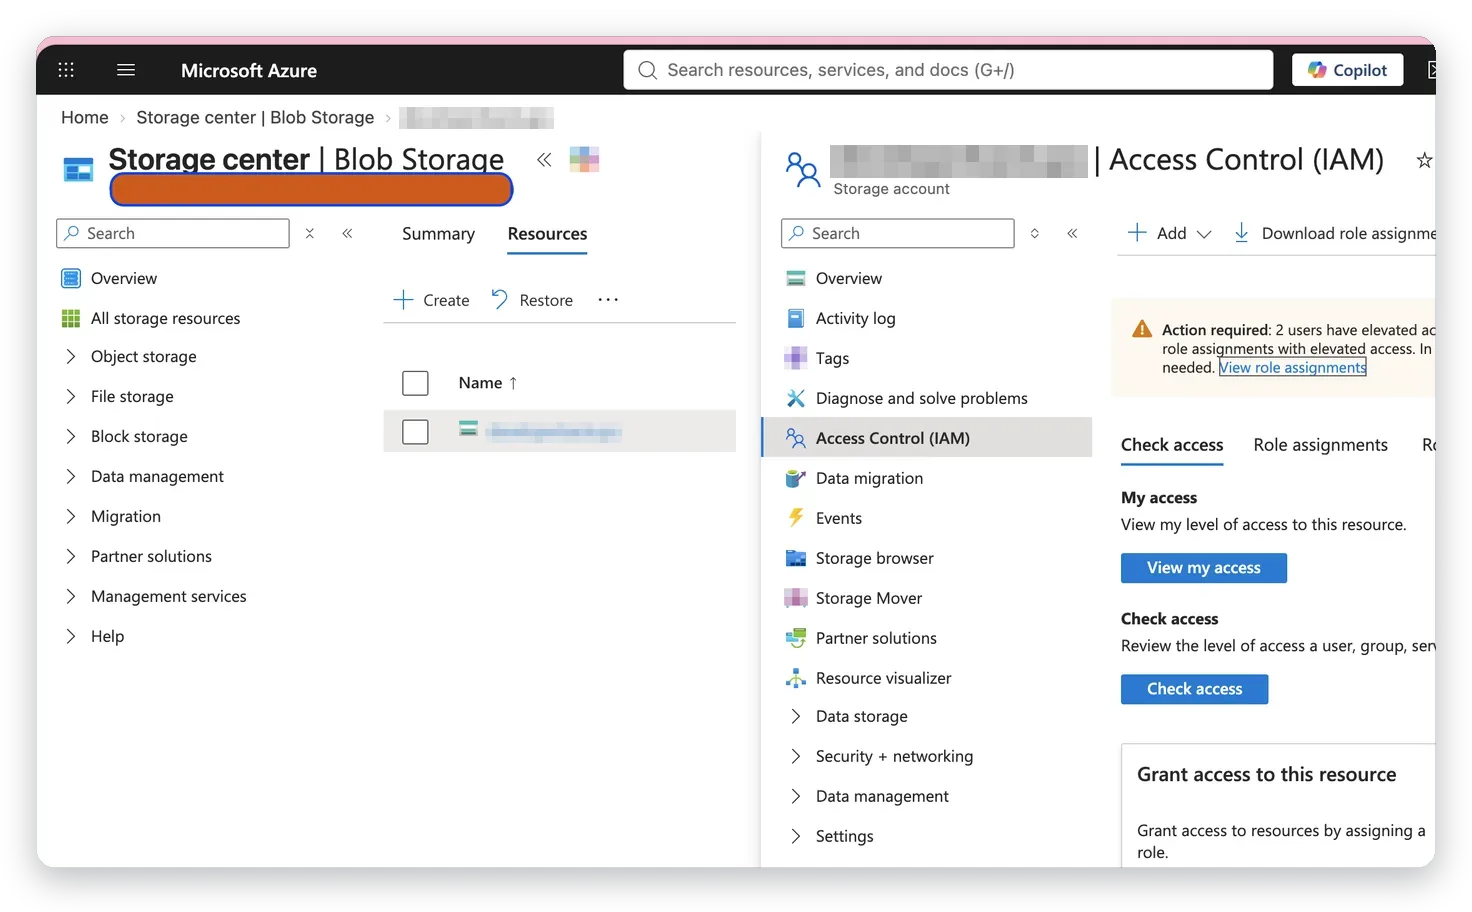
Med tiden ansamlas ofta fler behörigheter än någon har överblick över. Personer byter roller, konsulter kommer och går, och tjänsteidentiteter skapas utan att någon tar bort dem. Därför gör vi regelbundna genomgångar av rolltilldelningarna i Azure. Vi tittar på vem som har rollen Owner eller Contributor på prenumerationen, på resursgruppen och på själva lagringskontot, och vi jämför med vilka som faktiskt behöver dem. Vi skiljer på rollerna som får hantera kontot och rollerna som får läsa och skriva data, eftersom de är olika saker: en ägare av ett lagringskonto har inte automatiskt åtkomst till innehållet, men kan ge sig själv den. Överflödiga tilldelningar tas bort, och kvarstående dokumenteras. Vi rekommenderar att kritiska roller kräver flerfaktorsautentisering och, där det är möjligt, tillfällig höjning av behörighet. Granskningen resulterar i en tydlig lista över vem som har vad, vilket är värdefullt både för säkerheten och när en revisor eller kund frågar hur åtkomsten är styrd. Det gör att ni när som helst kan svara på frågan vem som har tillgång till vad, och varför de har det.
Vad som händer när något läcker
Om en SAS-länk eller en nyckel har kommit på avvägar måste ni agera snabbt. Först avgör vi vilken åtkomst som kunde ges med den läckta uppgiften och under hur lång tid. Därefter spärrar vi åtkomsten, antingen genom att återkalla policyn, rotera kontonyckeln eller ta bort rolltilldelningen. Vi granskar loggarna för att se om någon har använt åtkomsten på ett oväntat sätt, till exempel genom nedladdningar från okända adresser. Om känsliga data kan ha exponerats bedömer vi tillsammans med er om det finns skyldigheter att anmäla incidenten. Slutligen åtgärdar vi orsaken, så att samma sak inte händer igen, och vi stärker rutinerna kring utdelning av åtkomst. Det kan handla om kortare giltighetstid, tydligare ansvar eller övergång till identitetsbaserad åtkomst. Genom att ha en plan i förväg går det snabbare och blir mindre skada när något oväntat inträffar, och ni slipper fatta beslut under tidspress utan att veta vilka alternativ som finns.
Kontakta Datorkirurgen AB om åtkomst i Azure
Vet ni exakt vem som har åtkomst till era Azure-resurser? Business IT Support, en del av Datorkirurgen AB, granskar och rättar åtkomstkontroll, roller och delningsmetoder åt företag i hela Sverige. Vi börjar med en kartläggning av era prenumerationer, lagringskonton och rolltilldelningar, och vi redovisar vad som är riskfyllt och vad som kan förenklas. Därefter inför vi åtgärder i prioriterad ordning: borttagning av onödiga behörigheter, övergång till identitetsbaserad åtkomst och säkrare hantering av SAS. Vi dokumenterar resultatet och föreslår en rutin för regelbunden uppföljning. Eftersom vi arbetar med hela IT-miljön, från Microsoft 365 och Azure till servrar och nätverk, ser vi till att åtkomsten är konsekvent i alla delar. Efter genomgången finns vi kvar för support och för att hantera förändringar när personal och system byts ut. Kontakta oss så går vi igenom er miljö och ger er en tydlig bild av läget, och ni får veta vad som behöver göras för att era data ska vara skyddade.
Vanliga supportfrågor
Frågor om SAS-token
- Vad är ett SAS-token i Azure?
- Hur skapar man ett SAS-token?
- Vad är skillnaden mellan service SAS och account SAS?
- Vad är user delegation SAS?
- Hur länge ska ett SAS-token gälla?
- Hur återkallar man ett SAS-token?
- Vad är en lagrad åtkomstpolicy?
- Är SAS-token säkra?
- Vad händer om ett SAS-token läcker?
- Hur begränsar man SAS till en IP-adress?
Frågor om RBAC och behörigheter
- Vad är RBAC i Azure?
- Vad är Storage Blob Data Contributor?
- Vad är skillnaden mellan Owner och Contributor?
- Hur ger man någon åtkomst till ett lagringskonto?
- Hur granskar man vem som har åtkomst i Azure?
- Hur tar man bort en rolltilldelning?
- Vad är Microsoft Entra ID?
- Vad är principen om minsta behörighet?
- Hur aktiverar man flerfaktorsautentisering för administratörer?
- Vad är Privileged Identity Management?
Frågor om säkerhet och support
- Hur skyddar man ett Azure-lagringskonto?
- Ska man använda kontonycklar i Azure Storage?
- Hur roterar man kontonycklar?
- Hur loggar man åtkomst till Azure Storage?
- Hur upptäcker man obehörig åtkomst i Azure?
- Hur anmäler man en incident enligt GDPR?
- Hur ofta ska behörigheter granskas?
- Kan ni granska vår Azure-miljö?
- Vad kostar en säkerhetsgranskning av Azure?
- Hur kontaktar jag er om Azure-säkerhet?
[dk_natverk compact=”1″]