Vad DKIM är och varför det behövs
DKIM är en av de tre grundpelarna i modernt e-postskydd, tillsammans med SPF och DMARC, men den saknas eller är bara halvt påslagen hos många företag. DKIM, DomainKeys Identified Mail, lägger en digital signatur i varje utgående meddelande. Den privata nyckeln finns hos e-posttjänsten, och den publika nyckeln publiceras i era DNS-poster. Mottagarens server kontrollerar signaturen och ser därmed att meddelandet verkligen kommer från er och att innehållet inte har ändrats på vägen. Utan signering saknar mottagaren ett sätt att verifiera avsändaren, och stora e-postleverantörer straffar osignerade meddelanden genom att placera dem i skräppost eller avvisa dem. Dessutom kräver DMARC att åtminstone SPF eller DKIM klarar kontrollen, och SPF brister ofta när e-post vidarebefordras. Business IT Support rättar, åtgärdar och supportar DKIM åt företag som vill att deras e-post ska nå mottagaren. Vi ser till att signeringen fungerar för alla tjänster som skickar i ert namn, inte bara för huvudsystemet. Det är därför DKIM bör ses som ett grundskydd, på samma nivå som lösenord och uppdateringar, och inte som en extra funktion för specialfall.
Selector, nycklar och DNS-poster
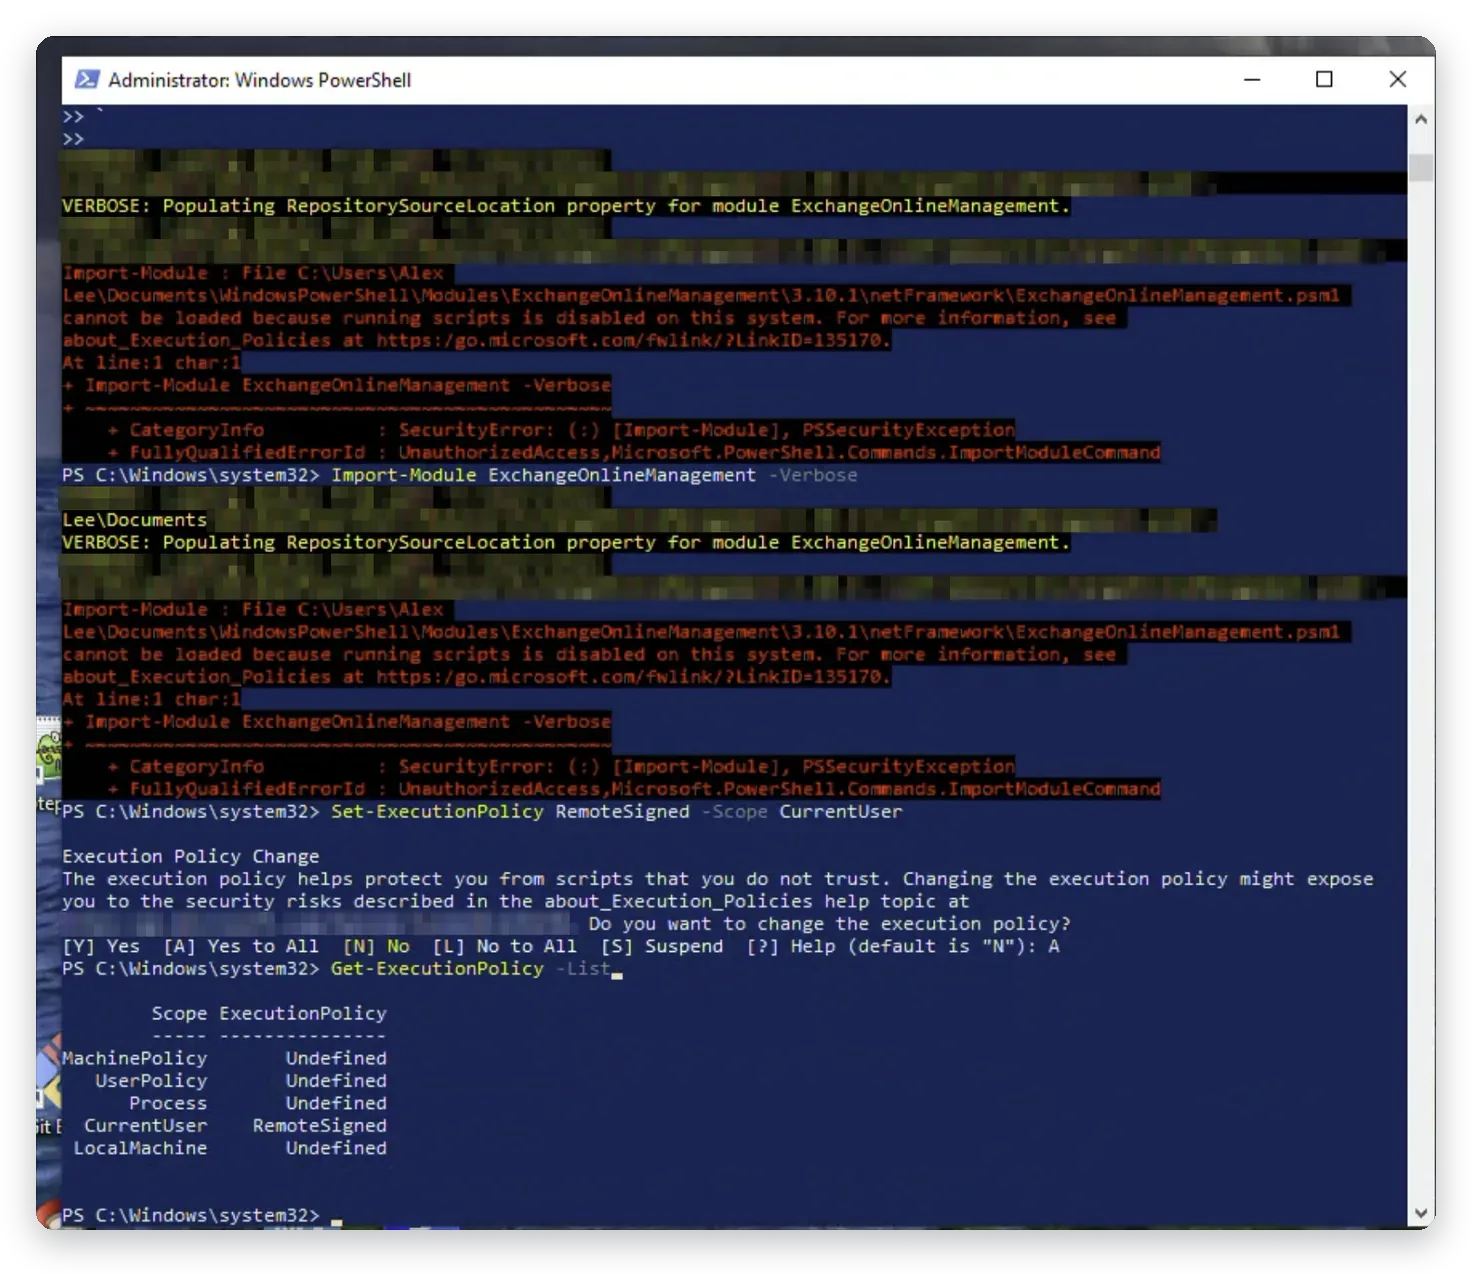
Tekniken bygger på några få begrepp som är bra att känna till. Ett selector är ett namn som pekar ut vilken nyckel som används, och det publiceras som en DNS-post på formen selector1._domainkey följt av domänen. Nyckellängden bör vara 2048 bitar när tjänsten stöder det, eftersom kortare nycklar är lättare att knäcka. I Microsoft 365 publiceras två CNAME-poster, och signeringen aktiveras därefter för domänen i administrationscentret eller med PowerShell. Google Workspace genererar i stället en TXT-post som läggs in i DNS. Varje tjänst som skickar e-post i ert namn, till exempel nyhetsbrev, fakturasystem och bokningssystem, behöver sin egen DKIM-konfiguration, och de publicerar sina nycklar under egna selectors. Vi går igenom alla era avsändare, hittar de som saknar signering och ser till att varje nyckel är korrekt publicerad. Dessutom dokumenterar vi vilka selectors som används, så att det går att rotera nycklarna utan att något slutar fungera av misstag i samband med bytet.
Vanliga fel som vi rättar
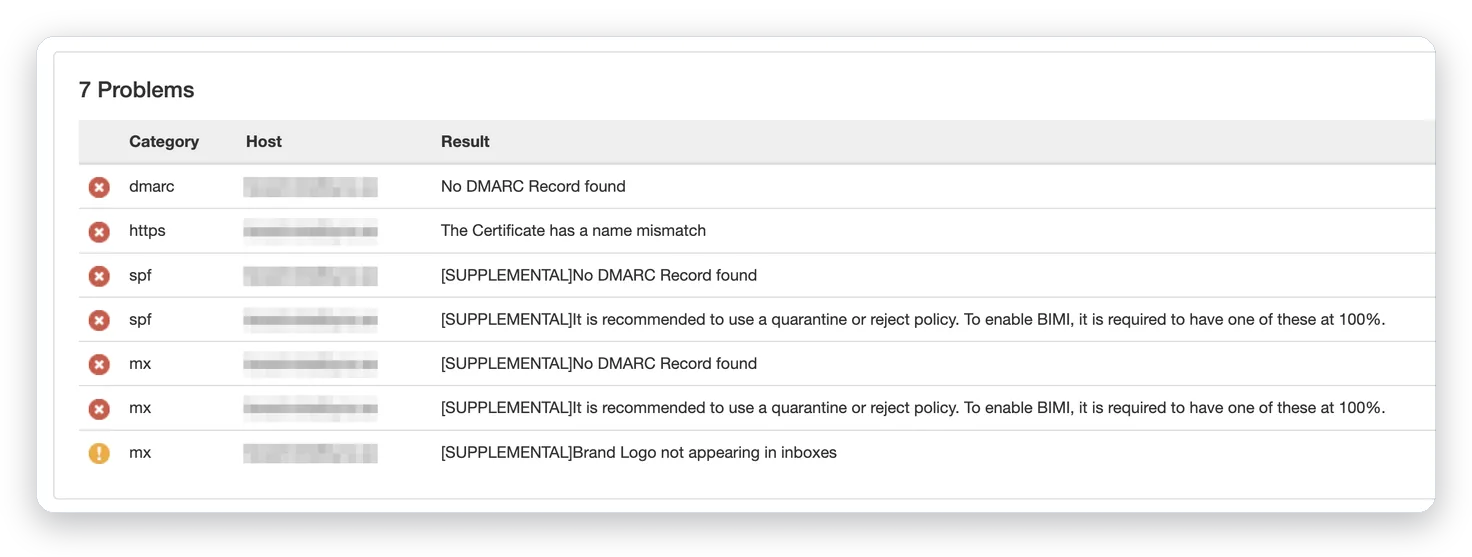
DKIM går ofta fel på samma ställen. CNAME-posterna kan vara felskrivna, saknas helt eller peka på fel värd, och då misslyckas kontrollen trots att signeringen är aktiverad. Ibland är DKIM aktiverad för fel domän, till exempel bara för tenantens standarddomän, medan företagets egen domän inte signeras. Nyhetsbrevstjänsten kan signera med sin egen domän i stället för er, vilket ger ett resultat som inte är justerat mot er avsändardomän och därför inte hjälper DMARC. Nycklar kan dessutom ha legat oförändrade i flera år utan att någon vet vem som har haft tillgång till dem. Vi testar signeringen genom att skicka ett meddelande till ett externt konto och läsa meddelandehuvudet, där resultatet ska visa att DKIM har klarats. Dessutom kontrollerar vi DNS-posterna direkt och jämför dem med vad tjänsten förväntar sig. När felen är rättade verifierar vi att alla avsändare klarar kontrollen, och vi lämnar en kort rapport som visar läget för varje tjänst.
Nyckelrotation och löpande skötsel
Att aktivera DKIM är inte en engångsåtgärd. Nycklar bör roteras regelbundet, minst en gång om året eller direkt om det finns en misstanke om att en nyckel har exponerats. Rotationen görs genom att en ny nyckel publiceras vid sidan av den gamla, att tjänsten byter till den nya och att den gamla tas bort först när all e-post med den har hunnit levereras. Går det för fort riskerar legitima meddelanden att avvisas. Vi sköter denna process åt er, och vi kontrollerar resultatet efteråt. Dessutom bevakar vi DMARC-rapporter, som visar om någon tjänst plötsligt slutar signera, till exempel efter en uppdatering eller ett byte av leverantör. Nya system tillkommer ofta utan att IT-ansvariga känner till det, och då saknas signering tills någon upptäcker det. Genom en löpande uppföljning hittas sådana brister tidigt. Det ger er en e-postmiljö där signeringen alltid är aktuell, och där leveransen och skyddet mot förfalskning bibehålls över tid utan att ni behöver ägna dem särskild uppmärksamhet. Ett enkelt schema för granskning, till exempel en gång per kvartal, räcker långt för att hålla signeringen i gott skick.
Kontakta Datorkirurgen AB om DKIM
Saknar er domän DKIM, eller vet ni inte säkert om den fungerar? Business IT Support, en del av Datorkirurgen AB, kontrollerar och åtgärdar DKIM, SPF och DMARC åt företag i hela Sverige. Vi börjar med att läsa av era DNS-poster och testa signeringen för varje tjänst som skickar e-post i ert namn. Därefter åtgärdar vi det som saknas eller är felaktigt, i Microsoft 365, i Google Workspace och hos era externa tjänster. När DKIM fungerar går vi vidare med SPF och DMARC, så att hela skyddet blir komplett och så att e-posten når fram utan att hamna i skräppost. Vi dokumenterar konfigurationen och erbjuder löpande uppföljning med rapporter och nyckelrotation. Eftersom vi även arbetar med servrar, nätverk och molntjänster kan vi se hela bilden och undvika att en ändring i ett system skapar problem i ett annat. Kontakta oss så ordnar vi en genomgång av er e-postmiljö, och ni får en tydlig åtgärdsplan med de steg som ger mest effekt först.
Vanliga supportfrågor
Frågor om DKIM
- Vad är DKIM?
- Hur fungerar DKIM?
- Vad är ett DKIM selector?
- Hur skapar man en DKIM-post?
- Hur kontrollerar man om DKIM fungerar?
- Vad betyder dkim=pass?
- Vad betyder dkim=fail?
- Varför misslyckas DKIM?
- Behöver jag både SPF och DKIM?
- Hur länge ska en DKIM-nyckel användas?
Frågor om Microsoft 365 och Google Workspace
- Hur aktiverar man DKIM i Microsoft 365?
- Vad är selector1 och selector2 i Microsoft 365?
- Hur lägger man in CNAME-poster för DKIM?
- Hur aktiverar man DKIM med PowerShell?
- Hur aktiverar man DKIM i Google Workspace?
- Varför visas onmicrosoft.com i DKIM?
- Hur testar man DKIM i Gmail?
- Hur läser man meddelandehuvudet i Outlook?
- Hur signerar man e-post från nyhetsbrevstjänster?
- Kan flera tjänster signera för samma domän?
Frågor om skydd och leverans
- Varför hamnar min e-post i skräppost?
- Hur bygger man upp ett bra e-postrykte?
- Hur kopplas DKIM ihop med DMARC?
- Vad är 2048-bitars DKIM-nyckel?
- Hur roterar man DKIM-nycklar?
- Hur skyddar man sig mot förfalskad avsändare?
- Vad gör man om DKIM-nyckeln läckt?
- Hur ofta bör e-postsäkerhet granskas?
- Kan ni aktivera DKIM åt oss?
- Hur kontaktar jag er om DKIM?
[dk_natverk compact=”1″]