Varför WordPress angrips
WordPress driver en stor del av världens webbplatser, och därför är det också ett populärt mål för angripare. De söker automatiskt efter föråldrade plugin, svaga lösenord och felaktiga filrättigheter, och en sajt som missar något av detta kan bli upptäckt inom några timmar efter att en sårbarhet publicerats. Angriparna är sällan intresserade av just er, utan vill använda sajten för att sprida spam, omdirigera besökare eller placera skadlig kod. Konsekvenserna är ändå påtagliga: förlorad ranking, varningar i webbläsaren och en domän som hamnar på svarta listor. Business IT Support härdar, övervakar och städar WordPress-sajter åt företag som inte har råd att vara nere. Skydd handlar mest om grundläggande ordning och regelbundet underhåll, inte om avancerade knep. Ett förebyggande arbete kostar långt mindre än en akut sanering, och därför är det klokt att börja med en genomgång av den sajt ni har idag, innan något hänt som tvingar fram dyra åtgärder under tidspress. Därför är en tidig genomgång både billigare och tryggare än att vänta på att något ska gå fel.
Uppdateringar, plugin och användare
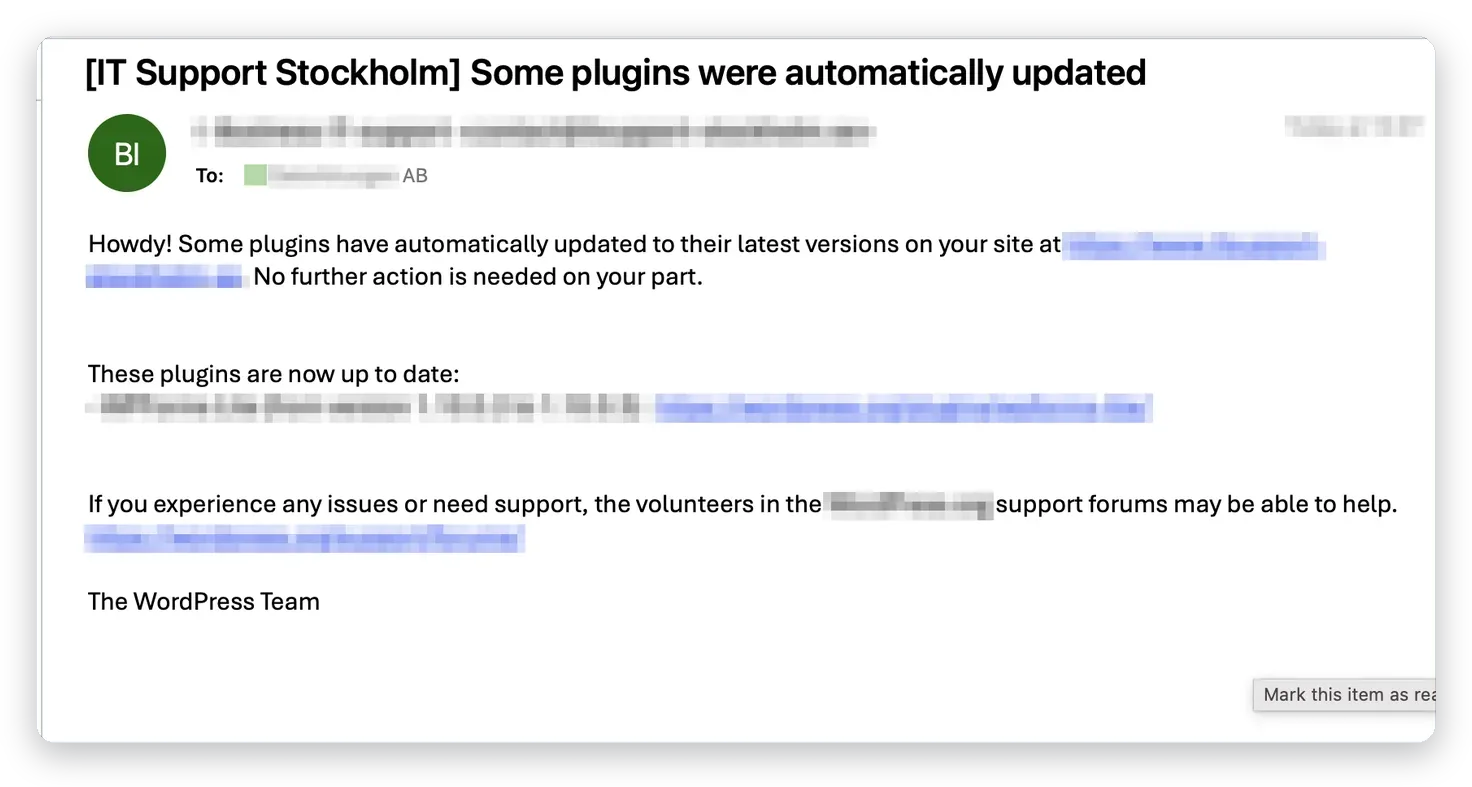
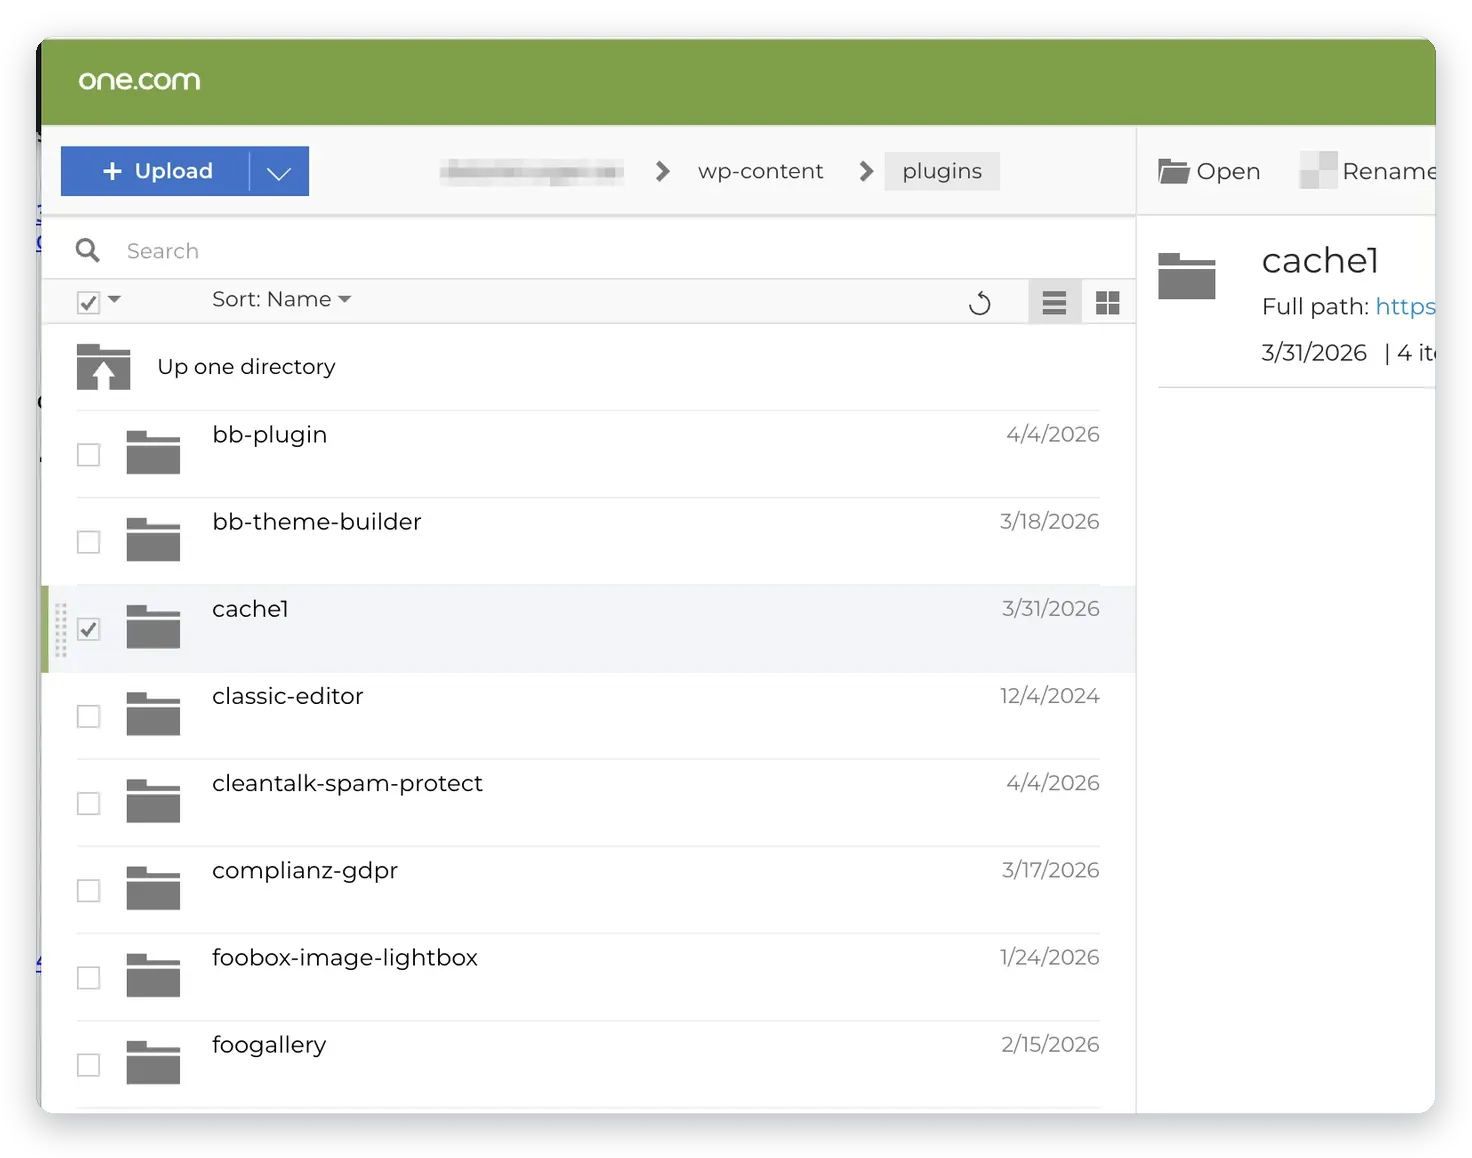
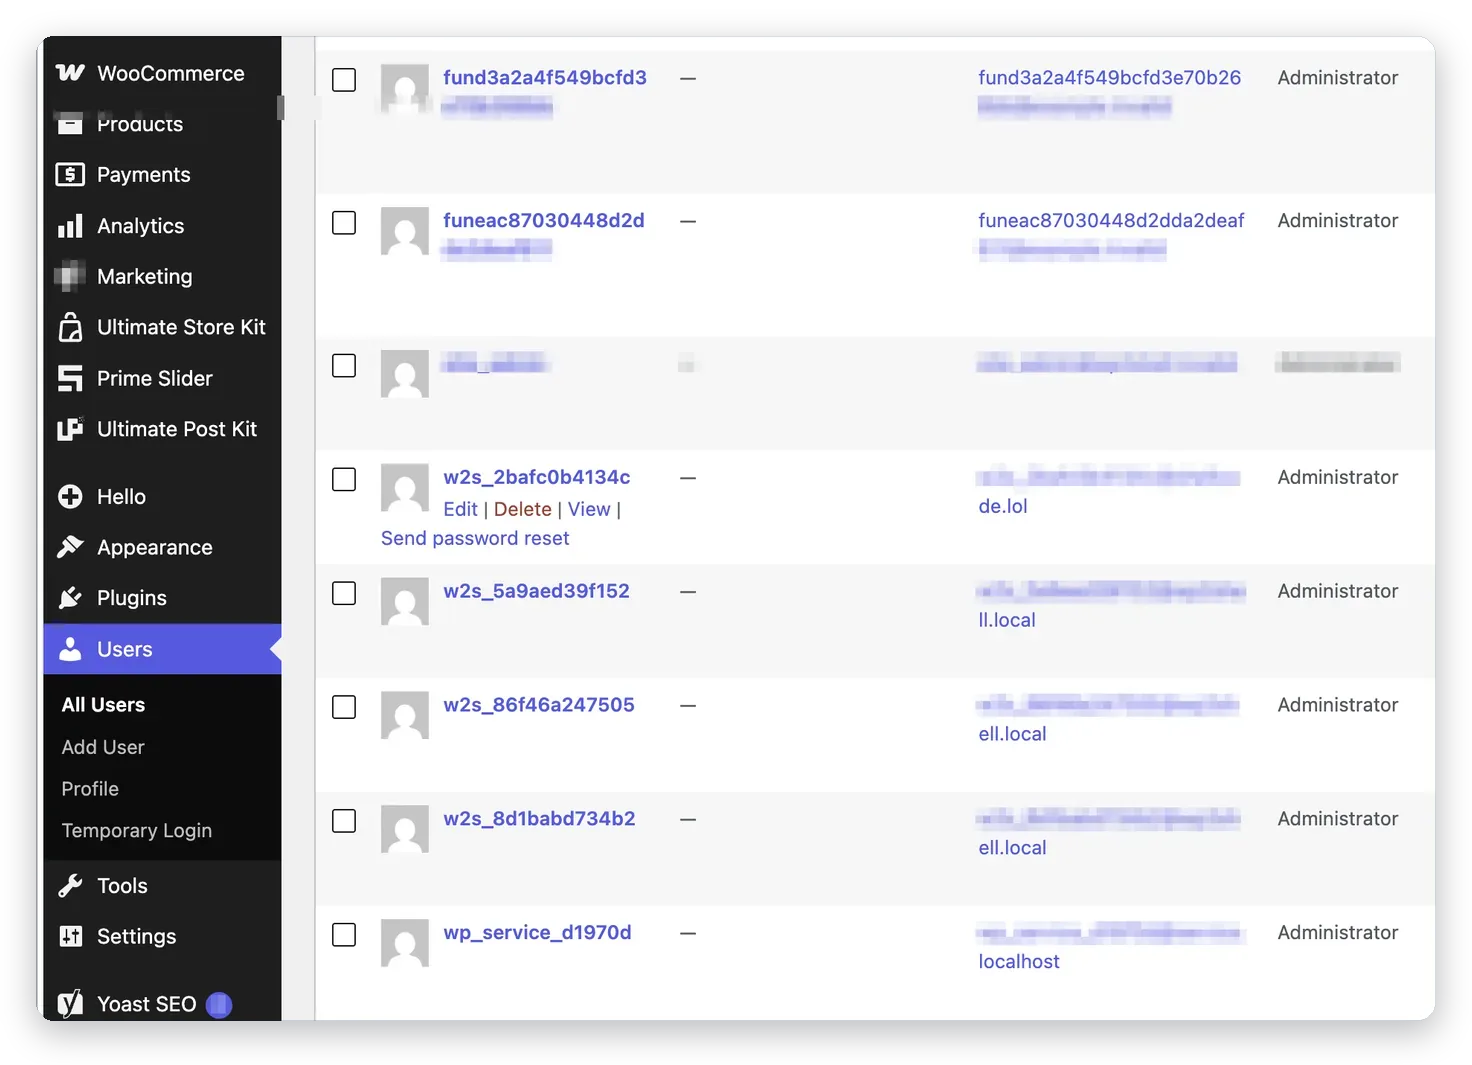
Den viktigaste åtgärden är att hålla kärna, teman och plugin uppdaterade. De flesta lyckade intrång utnyttjar kända sårbarheter som redan har rättats i en nyare version. Vi testar uppdateringar där det behövs så att inget går sönder, men vi låter dem inte vänta i månader. Lika viktigt är att ta bort plugin och teman som inte används, eftersom varje onödig komponent är en potentiell väg in, och att välja plugin med omsorg. Vidare går vi igenom användarlistan: få administratörer, minsta möjliga behörighet och inga konton som ingen känner igen. Inloggningen skyddas med flerfaktorsautentisering och begränsning av antalet försök. Vi kontrollerar också att kärnfilerna är oförändrade genom att jämföra dem med originalen, med kommandot wp core verify-checksums, och att plugin-filer inte har manipulerats. Genom att göra detta regelbundet upptäcks avvikelser tidigt. Det är ofta små saker som avgör, till exempel ett glömt testkonto eller ett gammalt plugin, och därför lönar sig en systematisk genomgång framför enstaka åtgärder. Det är det enklaste och mest effektiva sättet att minska risken för intrång.
wp-config, filrättigheter och dolda mappar
Konfigurationsfilen wp-config.php innehåller databasuppgifter och säkerhetsnycklar, och den ska ha strikta filrättigheter och helst ligga utanför den publika webbroten. Vi stänger av möjligheten att redigera filer i adminpanelen med DISALLOW_FILE_EDIT, så att en angripare som tar över ett konto inte kan lägga in kod där. Dessutom kontrollerar vi mappen mu-plugins, som laddas automatiskt och inte syns i den vanliga plugin-listan, vilket gör att angripare gärna gömmer kod där. Vi söker efter nyligen ändrade PHP-filer i uppladdningsmappar, där det normalt bara ska finnas bilder, och efter filer med misstänkta namn. Webbservern konfigureras så att körning av skript i uppladdningsmappen förhindras och att känsliga filer inte kan nås. Alla ändringar dokumenteras. Det är den här typen av detaljer som skiljer en härdad sajt från en som bara är uppdaterad, och som gör att ett intrång som ändå lyckas får betydligt mindre effekt och går snabbare att upptäcka och åtgärda. Det är arbete som sällan syns utåt men som gör stor skillnad när en angripare försöker sig på sajten.
Backup, övervakning och återställning
Ingen härdning är perfekt, och därför behövs en plan för när något ändå händer. Backup tas regelbundet och lagras på en plats utanför servern, helst med skydd mot radering, och återställningen testas. Vi övervakar sajten, kontrollerar att inga okända filer eller konton dyker upp och bevakar Google Search Console efter säkerhetsvarningar och oväntade sidor. Vid en misstänkt incident tar vi först en kopia av läget för utredning, och därefter hittar vi ingångsvägen, tar bort skadlig kod, byter lösenord och nycklar och kontrollerar databasen, eftersom konton och innehåll kan ligga kvar även när filerna är rena. Slutligen härdar vi sajten så att samma väg inte kan användas igen. Det är viktigt att inte bara städa ytan, för en angripare som lämnat en bakdörr kommer tillbaka. Med en fungerande backup och tydliga rutiner blir ett intrång en hanterbar händelse och inte en katastrof, och ni kan få sajten tillbaka i drift snabbt med minimal förlust av innehåll och förtroende. Vi tar ett strukturerat grepp, så att inget viktigt glöms bort under tidspress och oro.
Kontakta Datorkirurgen AB för WordPress-säkerhet
Vill ni veta hur säker er WordPress-sajt är? Business IT Support, en del av Datorkirurgen AB, granskar, härdar och övervakar WordPress åt företag i hela Sverige, och städar sajter som redan har drabbats. Vi börjar med en kontroll av uppdateringar, användare, filer, plugin och serverinställningar, och vi redovisar vad som behöver åtgärdas i prioriterad ordning. Därefter genomför vi åtgärderna, sätter upp backup och övervakning och dokumenterar resultatet. Om er sajt har blivit hackad hittar vi ingångsvägen, tar bort skadlig kod och återställer förtroendet hos sökmotorerna. Eftersom vi arbetar med servrar, nätverk och IT-säkerhet kan vi se hela kedjan, från webbserver till databas. Kontakta oss så går vi igenom er sajt och ger er en ärlig bedömning av läget. Det är betydligt billigare att förebygga än att reparera, och en genomgång i god tid kan spara er både tid, pengar och det förtroende som en hackad webbplats snabbt kan skada.
Vanliga supportfrågor
Frågor om WordPress-säkerhet
- Hur skyddar man WordPress mot hackning?
- Är WordPress säkert?
- Hur vet jag om min WordPress-sida är hackad?
- Vad är en säker WordPress-konfiguration?
- Hur ofta ska man uppdatera WordPress?
- Vilka plugin är säkra att använda?
- Hur tar man bort ett plugin säkert?
- Vad är wp core verify-checksums?
- Hur kontrollerar man WordPress-kärnfiler?
- Vad är mappen mu-plugins?
Frågor om inloggning och behörigheter
- Hur aktiverar man tvåfaktorsinloggning i WordPress?
- Hur begränsar man inloggningsförsök?
- Hur hittar man okända administratörer i WordPress?
- Hur tar man bort ett administratörskonto?
- Vilka användarroller finns i WordPress?
- Hur byter man alla lösenord efter ett intrång?
- Hur byter man säkerhetsnycklar i wp-config?
- Vad är DISALLOW_FILE_EDIT?
- Vilka filrättigheter ska WordPress ha?
- Hur skyddar man wp-config.php?
Frågor om backup och support
- Hur tar man backup på WordPress?
- Hur återställer man en hackad WordPress-sida?
- Hur städar man bort skadlig kod?
- Hur hittar man bakdörrar i WordPress?
- Hur skyddar man WordPress med brandvägg?
- Hur övervakar man filändringar?
- Vad kostar det att få en hackad sajt städad?
- Kan ni härda vår WordPress-sajt?
- Erbjuder ni löpande säkerhetsövervakning?
- Hur kontaktar jag er om WordPress-säkerhet?
[dk_natverk compact=”1″]