Varför certifikatfel kostar företaget kunder
När en besökare möts av en varning om att anslutningen inte är privat lämnar de flesta sajten direkt. Ett felaktigt eller utgånget TLS-certifikat gör att webbläsaren varnar, att sökmotorer tappar förtroende för sajten och att formulär, bokningar och inloggningar slutar fungera på ett pålitligt sätt. Det vanligaste felet är name mismatch, vilket betyder att certifikatet är utfärdat för en annan domän än den besökaren försöker nå. Det kan till exempel hända när en sajt nås både med och utan www men certifikatet bara täcker den ena varianten, eller när flera sajter delar server och en förfrågan hamnar i fel virtualhost. Business IT Support felsöker certifikat och HTTPS-regler på Linux-servrar åt företag i hela Sverige. Problemet är lätt att missa internt, eftersom den som bygger sajten ofta testar bara en adress, medan kunderna kommer in via många olika vägar, från sökresultat, gamla länkar, e-postsignaturer och sociala medier. Ju fler kanaler som länkar till sajten, desto fler olika adresser behöver certifikatet och reglerna hantera felfritt.
Så fungerar ett certifikat och vad name mismatch betyder
Ett certifikat knyter en eller flera domännamn till en publik nyckel, och webbläsaren kontrollerar att namnet i adressfältet finns med i certifikatet, att certifikatet inte har gått ut och att det är utfärdat av en betrodd utfärdare. Vid name mismatch stämmer inte det första villkoret. Orsakerna är några få: certifikatet saknar ett alias, till exempel www, certifikatet tillhör en annan sajt på samma server, eller en proxy eller en lastbalanserare presenterar ett annat certifikat än det man tror. Med verktyg som openssl kan man hämta certifikatet som servern faktiskt visar och läsa vilka namn det gäller för och när det går ut. Det är första steget i varje felsökning, eftersom det visar vad besökaren faktiskt ser och inte vad konfigurationen verkar säga. Samma kontroll görs för varje domän och alias, och man bör också testa från en annan nätverksplats än servern själv, för att utesluta lokala undantag. Kontrollen tar bara några minuter men ger ett säkert svar, vilket gör den till vårt första steg vid varje certifikatärende.
Virtualhost, omskrivning från http till https och loopar
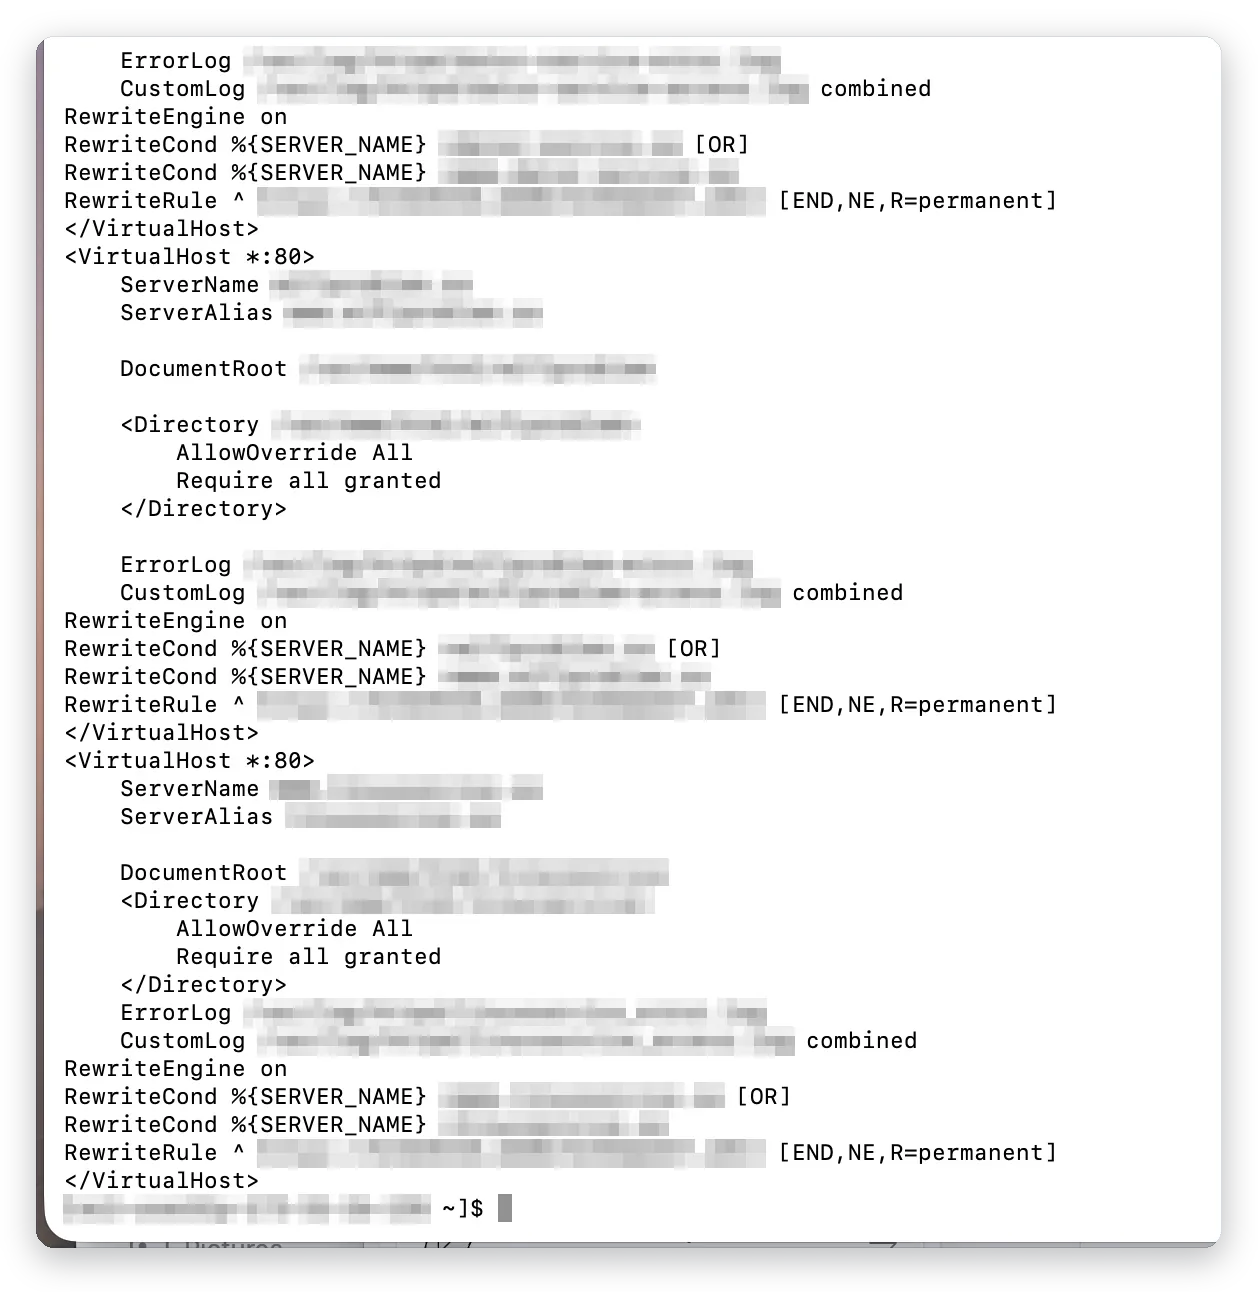
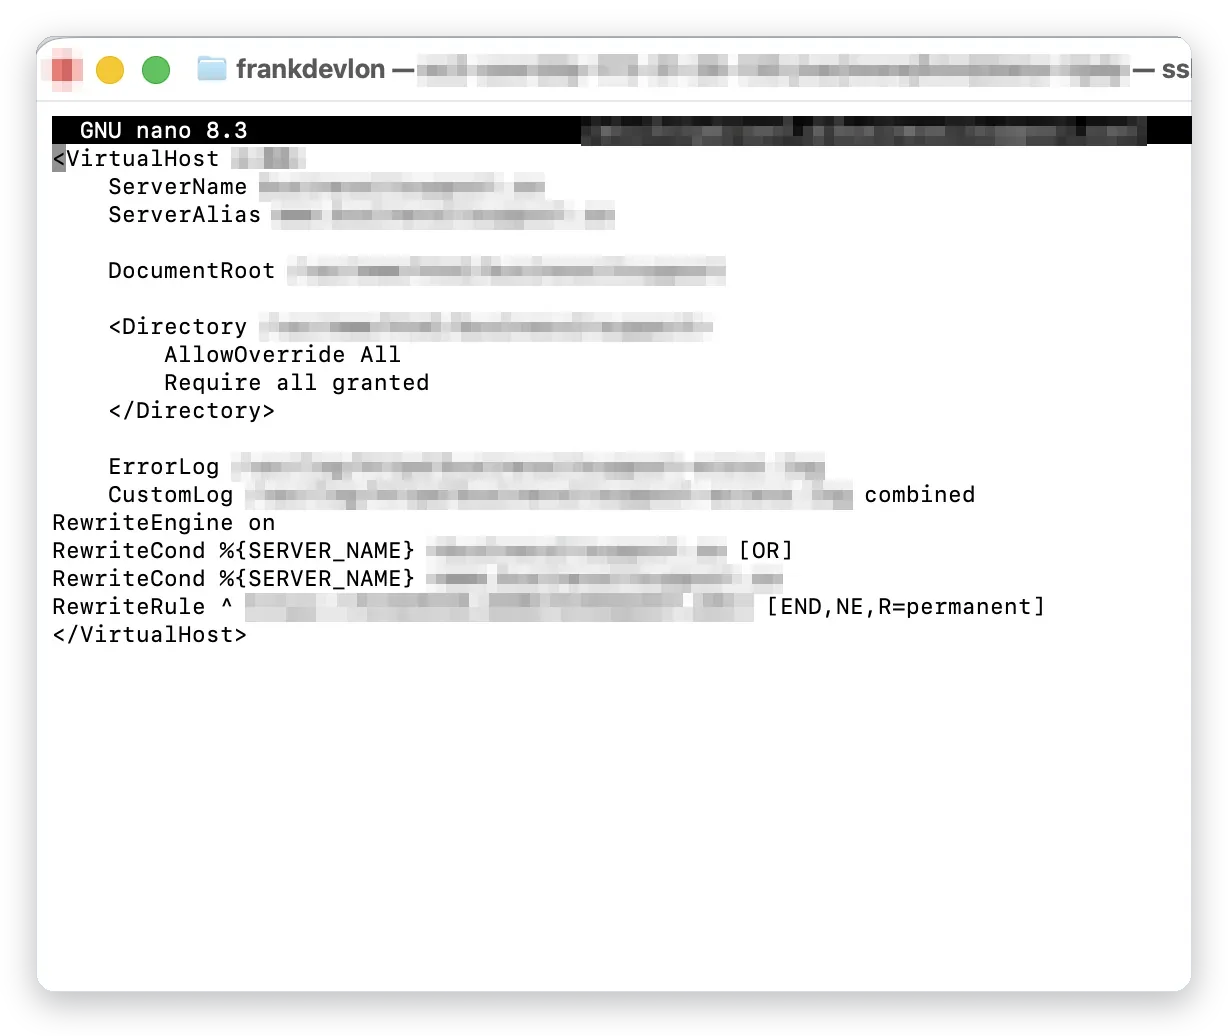
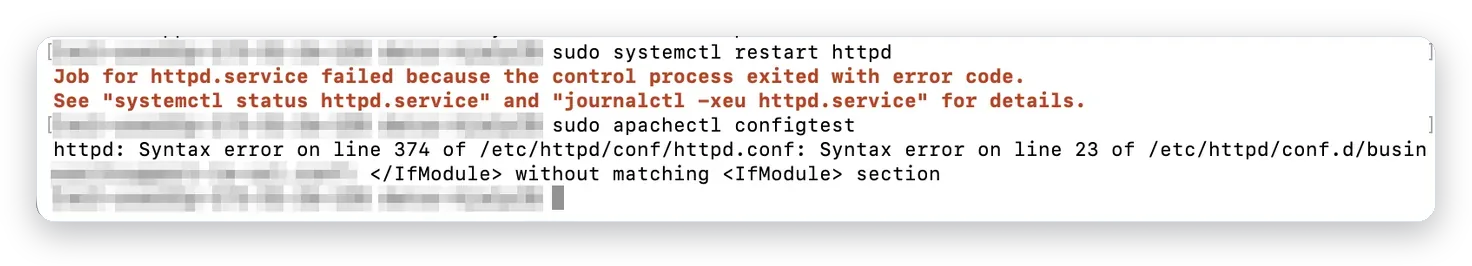
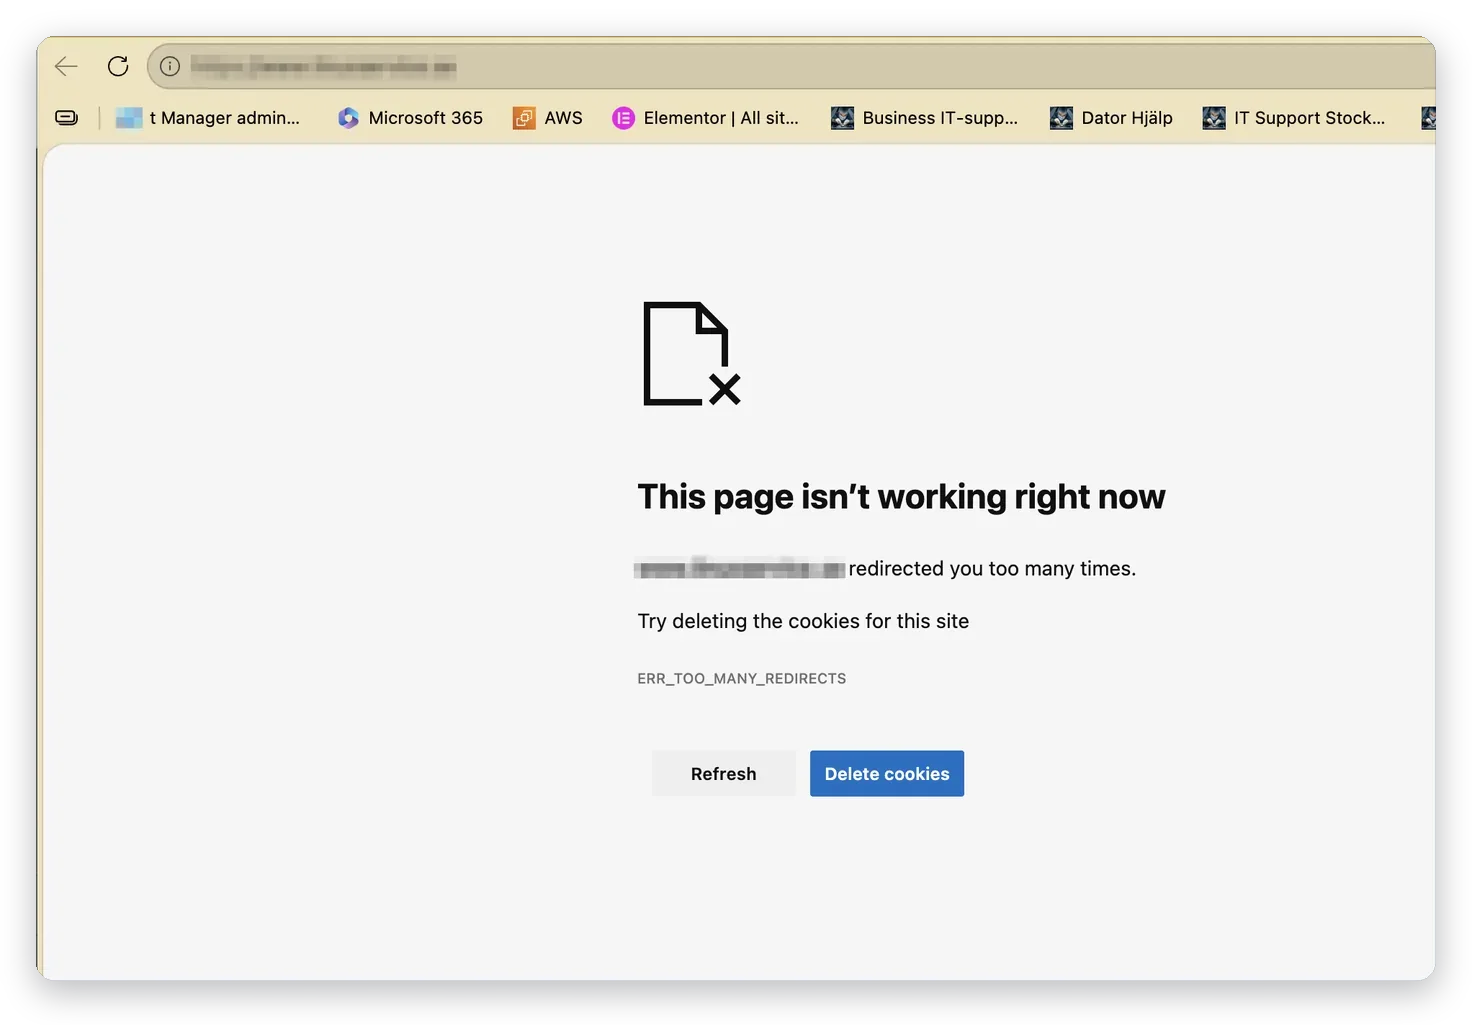
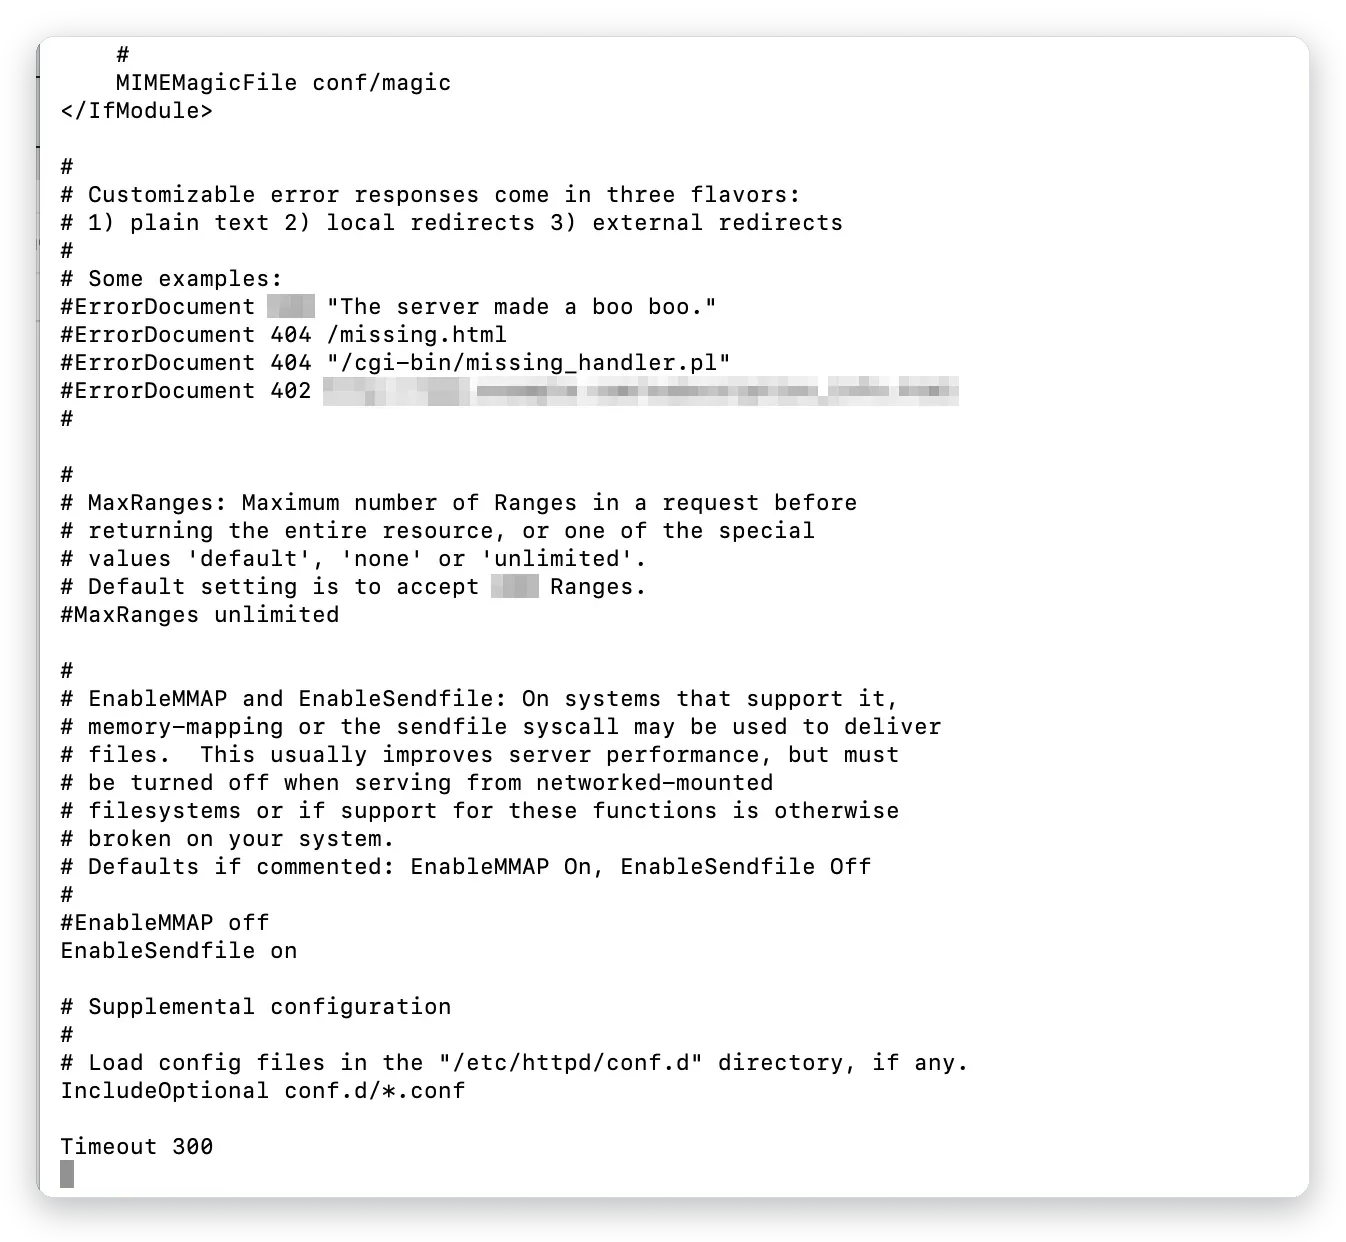
På en Apache-server hänger certifikat och virtualhost ihop. Varje sajt behöver en virtualhost för port 443 med rätt ServerName och ServerAlias, och en virtualhost för port 80 som omdirigerar till https. Om en domän saknar egen virtualhost faller förfrågan tillbaka på den första som är definierad, och då visas fel certifikat. Omskrivningsreglerna med RewriteCond och RewriteRule måste dessutom vara skrivna så att de inte skapar en loop, särskilt när en proxy eller en lastbalanserare ligger framför servern och själva anslutningen till Apache sker utan kryptering. WordPress-inställningarna home och siteurl ska använda https och samma domän som reglerna. Vi kontrollerar konfigurationen med configtest, testar med curl och läser varje omdirigering steg för steg. När reglerna är korrekta och certifikatet täcker alla varianter försvinner både varningarna och risken för att besökare hamnar i en oändlig kedja av omdirigeringar. Det är precis här många fel uppstår, eftersom små skillnader mellan portarna och mellan domännamnen lätt förbises vid en ändring.
Förnyelse, övervakning och förebyggande arbete
Ett certifikat är en färskvara. Gratis certifikat från Let’s Encrypt gäller kort tid och förnyas automatiskt, men automatiken kan sluta fungera om en konfiguration ändras, om en brandvägg blockerar verifieringen eller om en domän pekas om. Då går certifikatet ut utan att någon märker det förrän kunderna ringer. Vi sätter därför upp övervakning som varnar i god tid före utgångsdatum, kontrollerar att förnyelsen faktiskt körs och testar att alla domäner och alias täcks. Vi dokumenterar vilka sajter som ligger på vilken server, vilka certifikat som används och hur förnyelsen sker, så att kunskapen inte bara finns hos en enskild person. Vid flytt av en sajt eller byte av hosting går vi igenom certifikat, DNS och omdirigeringar innan trafiken styrs om. Det förebygger avbrott, skyddar sökrankingen och ger kunderna den trygghet som ett fungerande hänglås i webbläsaren innebär. Det är ett tråkigt och onödigt avbrott som går att undvika helt med enkel övervakning och tydlig dokumentation.
Kontakta Datorkirurgen AB om certifikat och HTTPS
Har era besökare fått en certifikatvarning, eller vill ni vara säkra på att det inte händer? Business IT Support, en del av Datorkirurgen AB, felsöker och sköter TLS-certifikat, virtualhosts, omdirigeringar och HTTPS-inställningar åt företag i hela Sverige. Vi hämtar det certifikat servern faktiskt visar, jämför med konfigurationen, rättar namn och alias, åtgärdar omdirigeringsloopar och sätter upp övervakning av utgångsdatum. Vi testar sedan alla varianter av adressen, med och utan www och via både http och https, och lämnar en kort rapport om orsak och åtgärd. Eftersom vi även arbetar med SEO, WordPress och IT-säkerhet ser vi till att ändringen inte skadar rankingen eller bryter formulär och inloggningar. Kontakta oss så går vi igenom er miljö och föreslår åtgärder i prioriterad ordning. Att rätta ett certifikat tar ofta bara en kort stund, medan varje dag med varning kostar kunder och förtroende. Vi arbetar strukturerat och återkommer alltid med en förklaring på vanlig svenska, så att ni förstår vad som var fel.
Vanliga supportfrågor
Frågor om certifikatfel
- Vad betyder name mismatch i ett certifikat?
- Varför visar webbläsaren Din anslutning är inte privat?
- Vad betyder ERR_CERT_COMMON_NAME_INVALID?
- Varför fungerar https men inte https med www?
- Hur ser jag vilka domäner ett certifikat gäller för?
- Hur kontrollerar man ett certifikat med openssl?
- Hur ser jag när ett certifikat går ut?
- Vad händer när ett certifikat har gått ut?
- Är det farligt att klicka vidare vid certifikatvarning?
- Varför visas fel certifikat på min sajt?
Frågor om Apache och omdirigering
- Hur omdirigerar man http till https i Apache?
- Vad är en virtualhost för port 443?
- Hur lägger man till ServerAlias för www?
- Varför får jag omdirigeringsloop efter https?
- Hur testar man omdirigeringar med curl?
- Hur kontrollerar man Apache-konfigurationen med configtest?
- Vad ska home och siteurl vara i WordPress?
- Hur fungerar https bakom en proxy eller lastbalanserare?
- Varför visas fel sajt på min domän?
- Hur täcker ett certifikat flera domäner?
Frågor om förnyelse och support
- Hur förnyar man ett Lets Encrypt-certifikat?
- Varför förnyas inte mitt certifikat automatiskt?
- Hur övervakar man utgångsdatum för certifikat?
- Hur länge gäller ett Lets Encrypt-certifikat?
- Påverkar certifikatfel min placering i Google?
- Hur flyttar man en sajt utan certifikatfel?
- Vad är ett wildcard-certifikat?
- Kan ni rätta vårt certifikatfel?
- Kan ni övervaka våra certifikat?
- Hur kontaktar jag er om HTTPS-fel?
[dk_natverk compact=”1″]