Vad DMARC faktiskt gör
Att lägga in en DMARC-post är bara början. Värdet uppstår först när rapporterna läses och policyn skärps. DMARC talar om för mottagande servrar vad de ska göra med meddelanden som inte klarar SPF eller DKIM med rätt domän: ingen åtgärd, karantän eller avvisning. Dessutom skickar mottagarna rapporter till den adress ni anger i posten, och de visar vem som skickar e-post i er domän, hur många meddelanden det rör sig om och om kontrollerna lyckades. Det är en unik inblick, eftersom många företag har avsändare som ingen i organisationen känner till, till exempel gamla system, externa leverantörer eller i värsta fall bedragare. Business IT Support tar hand om hela resan, från första posten till avvisningspolicy. Vi kombinerar teknisk kunskap om DNS och e-postservrar med en praktisk förståelse för hur verksamheter faktiskt använder e-post, och vi ser till att skärpningen sker i en takt som inte hotar leveransen av era viktiga meddelanden till kunder och samarbetspartners. På så sätt blir e-postskyddet ett löpande arbete med tydliga mål, och inte en engångsinsats som glöms bort när posten väl är på plats.
Tre steg från övervakning till skydd
Vi går alltid fram i tre steg. Det första är övervakning med policyn none, där inga meddelanden påverkas men rapporterna börjar komma, och vi samlar in data under några veckor för att identifiera alla legitima avsändare. Det andra steget är karantän, där meddelanden som inte klarar kontrollen läggs i skräppost. Här kan vi börja med en lägre andel av trafiken via inställningen pct och höja den stegvis, så att eventuella fel upptäcks innan de får stor effekt. Det tredje steget är avvisning, där förfalskade meddelanden stoppas redan hos mottagaren och aldrig når inkorgen. Först då får ni fullt skydd, och först då kan en BIMI-logotyp bli aktuell. Mellan varje steg går vi igenom rapporterna och rättar SPF och DKIM för de tjänster som misslyckas. Ett strukturerat arbetssätt gör att skärpningen blir en kontrollerad process i stället för ett hopp i mörkret, och att ingen viktig e-post försvinner på vägen utan att vi har upptäckt och åtgärdat orsaken i tid.
Att läsa och tolka rapporterna
Aggregerade DMARC-rapporter levereras som komprimerade XML-filer, och de är svåra att läsa för hand. Därför använder vi verktyg som sammanställer dem per avsändare, IP-adress och resultat, så att mönster blir tydliga. Vi letar efter legitima tjänster som misslyckas, till exempel ett nyhetsbrevssystem som saknar DKIM, och efter okända avsändare som kan vara missbruk. Varje rad i rapporten visar hur många meddelanden som skickats från en viss källa och hur de klarat SPF och DKIM, justerat mot er domän. Genom att jämföra detta med era kända tjänster kan vi avgöra vad som ska åtgärdas och vad som ska blockeras. Vi rekommenderar normalt inte detaljerade rapporter om enskilda meddelanden, eftersom de kan innehålla personuppgifter och skapa onödiga dataskyddsfrågor. De sammanställda rapporterna räcker för att styra arbetet. Resultatet av analysen blir en tydlig lista över åtgärder, som vi genomför och följer upp tills läget är stabilt och policyn kan skärpas ytterligare. Med en tydlig översikt blir det lättare att fatta beslut om vad som ska åtgärdas först.
Vad händer om DMARC saknas eller är för svag
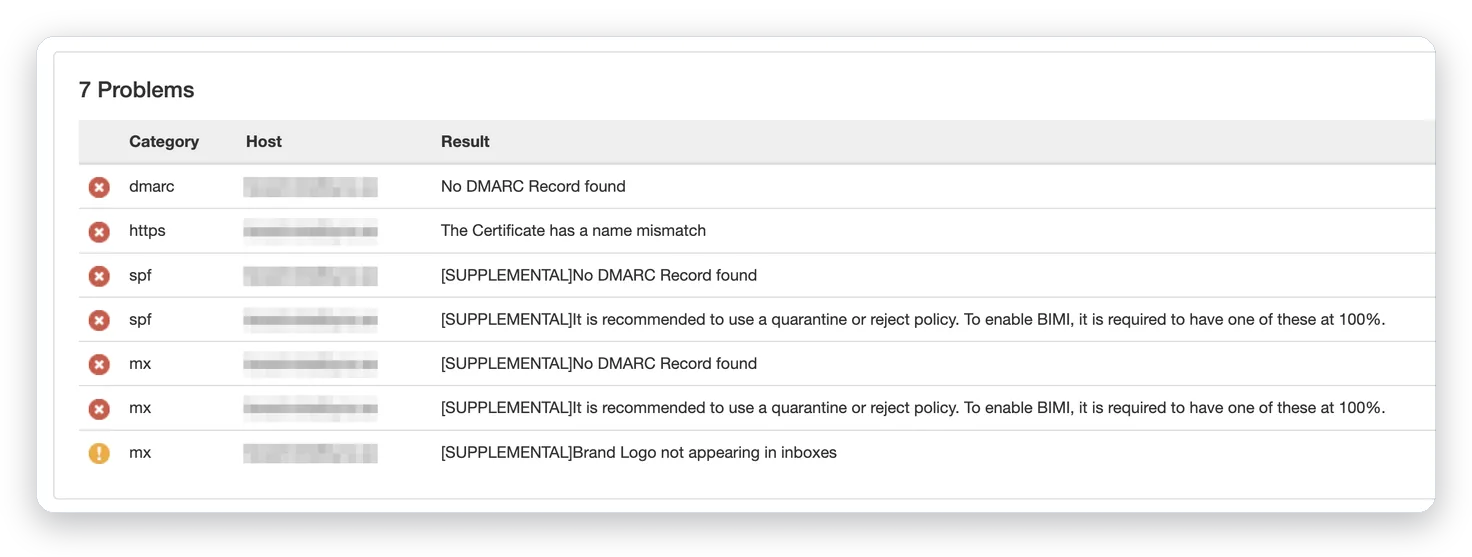
Utan DMARC kan vem som helst skicka e-post som ser ut att komma från er, och mottagaren har inget sätt att se skillnaden. Förfalskade fakturor och betalningsuppmaningar riktade mot kunder och leverantörer är ett vanligt bedrägeri, och skadan hamnar ofta hos företaget vars namn missbrukas, både i förtroende och i tid som läggs på att reda ut vad som hänt. Dessutom får en domän utan skydd sämre rykte hos stora mottagare, vilket kan göra att även äkta e-post hamnar i skräppost. Allt fler leverantörer ställer krav på autentisering för att över huvud taget ta emot e-post från avsändare med större volymer. En svag policy, som bara övervakar, ger insyn men stoppar ingenting. Därför bör målet alltid vara karantän eller avvisning när legitima avsändare är kartlagda. Kostnaden för att införa skyddet är liten jämfört med konsekvenserna av ett lyckat bedrägeri, och därför lönar det sig att åtgärda saken i god tid, innan någon utnyttjar luckan och ni tvingas hantera följderna. Det är också en fråga om ansvar, eftersom ni som avsändare förväntas skydda mottagarna mot att bli lurade av ert namn.
Kontakta Datorkirurgen AB om DMARC
Vill ni ha skydd mot förfalskad e-post i er domän? Business IT Support, en del av Datorkirurgen AB, inför och förvaltar DMARC åt företag i hela Sverige. Vi börjar med att läsa av er nuvarande konfiguration och sätta upp en rapportadress, och därefter samlar vi data och kartlägger alla avsändare. Vi åtgärdar SPF och DKIM för de tjänster som behöver det och höjer policyn stegvis, med kontroll efter varje steg. När avvisning är införd följer vi upp rapporterna regelbundet, eftersom nya tjänster och avsändare tillkommer över tid. Vi kan även förbereda BIMI så att er logotyp visas i stödjande inkorgar. Eftersom vi arbetar med hela IT-miljön, från e-post och DNS till servrar och molntjänster, kan vi se till att inget system hamnar utanför skyddet. Kontakta oss så går vi igenom er domän och ger er en tydlig plan med tidsram och kostnad, så att ni vet vad som ska göras och vad ni får för er investering. Vi går gärna igenom nuläget kostnadsfritt i ett första samtal, så att ni kan bedöma omfattningen innan något beslut fattas.
Vanliga supportfrågor
Frågor om DMARC-rapporter
- Vad är en DMARC-rapport?
- Hur läser man en DMARC-rapport?
- Vad är rua och ruf i DMARC?
- Hur får man DMARC-rapporter?
- Vad innehåller en aggregerad DMARC-rapport?
- Vilket verktyg kan man använda för DMARC-rapporter?
- Vad betyder alignment i DMARC?
- Hur ser man vilka som skickar e-post i min domän?
- Är DMARC-rapporter säkra enligt GDPR?
- Hur ofta kommer DMARC-rapporter?
Frågor om policy och införande
- Vilken DMARC-policy ska man börja med?
- Vad betyder p=quarantine?
- Vad betyder p=reject?
- Vad betyder pct i DMARC?
- Hur går man från none till reject?
- Kan p=reject stoppa min legitima e-post?
- Hur lång tid tar det att införa DMARC?
- Vad är adkim och aspf?
- Hur gör man DMARC för underdomäner?
- Hur ändrar man DMARC-policy?
Frågor om risker och support
- Vad händer om man inte har DMARC?
- Hur stoppar man förfalskad e-post i företagets namn?
- Varför ställer Google och Yahoo krav på DMARC?
- Hur påverkar DMARC e-postleverans?
- Hur kopplas DMARC till BIMI?
- Hur felsöker man DMARC-fel?
- Hur kontrollerar man en DMARC-post?
- Kan ni införa DMARC åt oss?
- Erbjuder ni löpande uppföljning av DMARC?
- Hur kontaktar jag er om DMARC?
[dk_natverk compact=”1″]